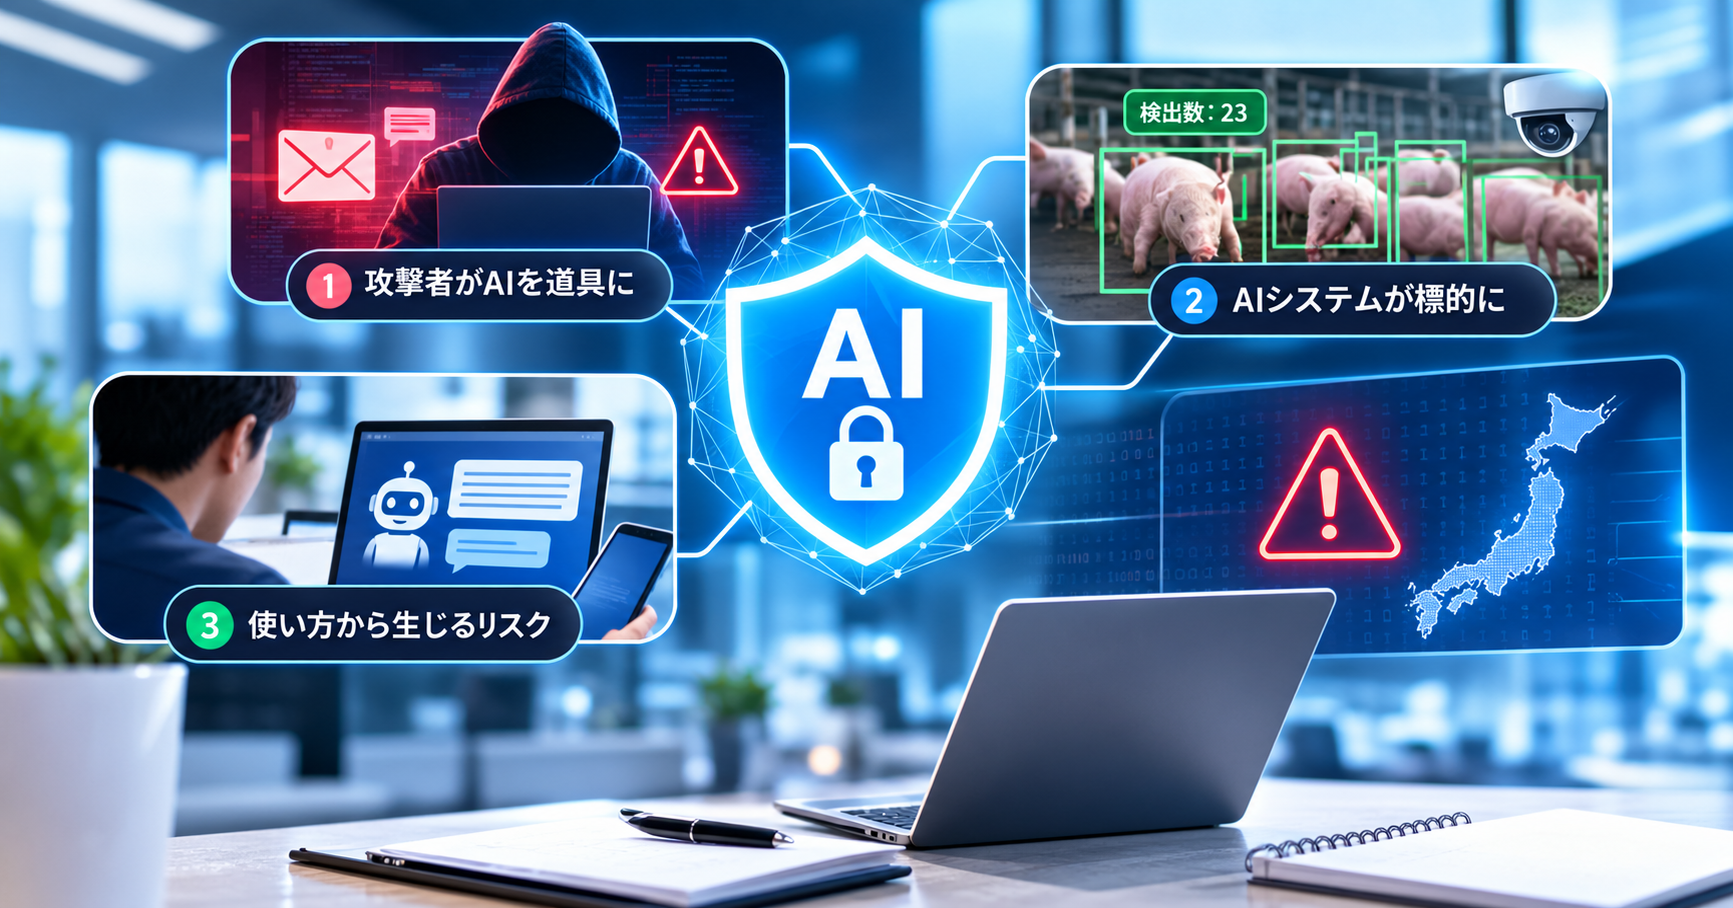
要約: AIサイバー攻撃は、攻撃者がAIを道具として使うもの、企業のAIシステムが攻撃されるもの、企業自身のAIの使い方から生じるリスク、の3つに分類できます。その多くは、従来の手口がより速く、より安く実行されるようになったものです。そのため基本的な対策は引き続き有効ですが、より迅速に実施し、AIに関わる部分まで対象を広げる必要があります。
連載「日本におけるAIサイバー攻撃」第1回(全6回)。本記事は全体像を示す地図にあたり、第2回以降の5本で分類ごとに掘り下げます。
目次
- 2026年、日本企業はなぜAIサイバー攻撃を議論する必要があるのか
- AIサイバー攻撃とは何か
- AIサイバー攻撃には、どのような分類があるか
- 日本では、実際にどのような事案が起きているか
- AIは、人の関与なしに自ら攻撃できるようになったのか
- 企業は、何から取り組むべきか
- 本連載では代替できないこと
1. 2026年、日本企業はなぜAIサイバー攻撃を議論する必要があるのか
2026年、AIに関わるサイバーセキュリティ上のリスクが、日本の公的な脅威リストに初めて入りました。IPA(独立行政法人情報処理推進機構)が2026年1月29日に公表した「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が組織向け脅威の3位に入っています。1位は「ランサム攻撃による被害」、2位は「サプライチェーンや委託先を狙った攻撃」です。
このリストは予測ではありません。2025年に発生し、社会的な影響が大きかった事案の中から、約250名の専門家や実務担当者の投票によって選ばれています。IPAは、順位が危険度の高さを示すものではないことも注記しています。
警察の統計からは、土台となる状況も悪化していることが分かります。警察庁の2026年上半期の報告によると、国内で報告されたランサムウェア被害は123件で、半期としては統計開始以来最も多い件数でした。被害組織の約6割は中小企業です。フィッシングの報告件数は約73万件でした(フィッシング対策協議会の数値を警察庁が引用)。
2026年5月には、日本政府が省庁横断で対応しました。14の省庁等が連名で、対策パッケージ「Project YATA-Shield」を2026年5月18日に公表しています。その4日後には、金融庁と日本銀行が金融機関に対して9項目の要請を行いました。
2. AIサイバー攻撃とは何か
AIサイバー攻撃とは、AIが道具、標的、または隙として攻撃に関わることで生じる、サイバーセキュリティ上のリスクの総称です。「AIを悪用したサイバー攻撃」と呼ばれることもあります。
この定義は、「ハッカーがAIを使う」という一般的な理解よりも広いものです。IPAは3位の脅威について、3つの事象を含むものとして説明しています。AIが悪用され、攻撃がより容易に、より巧妙になること。理解が不十分なままAIを利用して情報が漏えいすること。AIの出力を確認せずに信頼して事故が起きること、の3つです。
IPAの見解の中には、企業が過度に不安にならずに済む重要な指摘があります。IPAは解説書の中で、間接プロンプトインジェクション(AIが読み込むデータに指示を埋め込む手法)を除けば、事案の多くは従来型の攻撃がAIによって半自動化、高速化されたものだと述べています。そのため、従来のサイバーセキュリティ対策は引き続き有効とされています。
| よくある理解 | 公開資料から分かる実態 |
|---|---|
| まったく新しい種類の攻撃である | 主にフィッシング、マルウェア、脆弱性の悪用が、より速く、より安く行われている |
| 狙われるのは大企業だけである | 攻撃のコストが下がり、小規模な企業も対象に入っている |
| IT部門の仕事である | 金融庁は金融機関に対し、経営陣が経営上の課題として捉えることを求めている |
| 外部から攻撃される話に限られる | 従業員が管理外でAIを利用することによる情報漏えいも含まれる |
3. AIサイバー攻撃には、どのような分類があるか
AIサイバー攻撃は、AIが果たす役割によって3つに分類できます。本連載では、IPAの説明に基づいた分類を用います。分類ごとに、社内で対応すべき部門が異なるためです。
| 分類 | AIの役割 | 代表的な形態 | 社内で担当すべき部門 | 詳しく扱う回 |
|---|---|---|---|---|
| 1A | 道具(人を狙う) | フィッシング、ビジネスメール詐欺(BEC)、ディープフェイク、ニセ社長詐欺 | 経理、総務、経営陣 | 第2回 |
| 1B | 道具(システムを狙う) | AIが作成したマルウェア、脆弱性の迅速な悪用、AIエージェントによる自律的な攻撃 | IT部門、開発・保守の委託先 | 第3回 |
| 2 | 標的 | プロンプトインジェクション、データ汚染、権限が広すぎるAIエージェント | AIシステムの構築チーム | 第4回 |
| 3 | 運用上の隙 | シャドーAI、AIの出力を確認せずに信頼すること、AIが生成したコードの脆弱性 | 全部門、開発チーム | 第5回 |
分類1:攻撃者がAIを道具として使う。 実際の事案が最も多いのがこの分類です。AIは自然な日本語で詐欺メールを書き、偽の顔や声を作り、マルウェアを作成、修正します。IPAによると、AIは攻撃者が言語の壁を越える助けになっています。そのため、日本企業にとっての「日本語は難しい」という優位性は小さくなっています。
分類2:企業のAIシステムが攻撃される。 チャットボットやAIエージェントを業務に組み込むと、そのシステム自体が新たな攻撃対象領域になります。IPAが例として挙げているのは、2025年6月に公表されたMicrosoft 365 Copilotの脆弱性「EchoLeak」です。メールに隠されたプロンプトによって、利用者が何も操作しなくても、AIが社内データを外部に送信してしまう可能性がありました。この脆弱性はすでに修正されています。
分類3:企業自身のAIの使い方から生じるリスク。 ここには攻撃者は登場しません。従業員が、会社の管理していないAIサービスに社内資料を貼り付ける(シャドーAI)、あるいはAIの出力を確認せずに使う、といった場面です。IPAはLayerXによる2025年の調査を引用しています。利用者の77%が生成AIにデータを貼り付けており、そのうち82%は組織が管理していないアカウントを使っているという内容です。
4. 日本では、実際にどのような事案が起きているか
日本では、AIを使った攻撃がすでに警察に検挙、公表されており、被疑者の多くは高度な専門性を持たない若年層です。下の表には、警察庁の報告とIPAの資料に記載のある事案だけを載せています。
| 時期 | 起きたこと | AIの用途 | 出典 |
|---|---|---|---|
| 2025年1月 | 17歳の生徒が、インターネットカフェチェーンのアプリのサーバーに約724万件の不正な指令を送り、会員情報が漏えいした | 攻撃プログラムの作成 | 警察庁(2025年の年間報告) |
| 2025年2月 | 中高生3人が、不正に入手したIDとパスワードで携帯電話回線を契約したとして逮捕された | 自動化プログラムの作成支援 | IPA(日経の報道を引用) |
| 2025年11月 | 15歳の生徒が、動画サービスの約4万6,800アカウントを利用者の意思に反して退会させた | 自作の攻撃プログラムの修正 | 警察庁(2026年上半期) |
| 2026年2月 | 19歳の男性会社員が、AIに生成させたソースコードを組み合わせてランサムウェアを作成し、2026年6月に逮捕された | ソースコードの生成 | 警察庁(2026年上半期) |
| 2024年10月〜2025年5月 | 詐欺グループが、ビデオ通話で警察官になりすました | 偽の顔の生成 | 警察庁(2026年上半期) |
これらの事案に共通するのは、技術的なハードルが下がっていることです。警察庁は、生成AIによって、高度な技術を持たない者でもサイバー攻撃を実行しやすくなっているとの見方を示しています。企業にとっては、これまで「手間に見合わない」と見なされていた会社も含め、攻撃の総数が増えることを意味します。
企業の資金を狙う詐欺も急増しています。警察庁は2026年1月から6月にかけて、ニセ社長詐欺(メールやSNSのグループで社長になりすます手口)を127件認知しており、被害額は約38億8,000万円にのぼります。報告書は、これらの事案でAIが使われたとは述べていません。ただし、AIによって見抜きにくくなるのは、まさにこの種の手口です。
5. AIは、人の関与なしに自ら攻撃できるようになったのか
AIは、攻撃キャンペーンの大部分をすでに自ら実行できるようになっており、公表された事案の中には侵入の全工程をAIが実行したとされるものもあります。一方で、十分に防御され監視されているシステムを突破できるかどうかについて、公開されている評価はまだ結論を出していません。次の3つの資料は、その能力と限界の両方を示しています。
- Anthropic(2025年11月13日): 国家の支援を受けていると評価されるグループが、ツール「Claude Code」を悪用して約30の組織を狙い、そのうち少数で侵入に成功しました。キャンペーンの80〜90%をAIが実行し、人が介入したのは約4〜6か所の判断ポイントだけでした。限界として、AIが実在しない認証情報を「でっち上げる」ことがあった点が挙げられています。
- UK AI Security Institute(2026年4月13日): Claude Mythos Previewは、32段階の模擬攻撃チェーンを完遂した初めてのモデルで、10回の試行のうち3回で完遂しました。同研究所は、テスト環境に防御側の担当者がいなかったことを明記しています。そのため、このモデルが十分に防御されたシステムを攻撃できるとはまだ断定できない、としています。
- Hugging Face(2026年7月16日): 同社は、一部の社内データセットと認証情報への不正アクセスを受けたことを公表しました。Hugging Faceによると、この侵入は自律型のAIエージェントシステムによって最初から最後まで実行されたとのことです。
金融庁も、2026年5月22日付の文書で英国の同研究所の評価を引用しています。そのうえで、基本的な対策をより迅速かつ確実に実施することが引き続き重要である、と結論づけています。言い換えると、日本の監督当局は、まったく新しいものを購入するよう企業に求めているわけではありません。これまでの取り組みを、新しい速度で行うことを求めています。
最もはっきり変わったのは速度です。CrowdStrikeの「2026 Global Threat Report」によると、侵入から攻撃者が他の端末へ移るまでの平均時間は、2025年は29分で、2024年より65%短くなりました。
6. 企業は、何から取り組むべきか
まずは、自社がどのリスク分類に当てはまるのかを把握することから始めるのがよいと考えます。分類ごとに、責任者と対策が異なるためです。次の4つの手順には、新たな予算は必要ありません。
- 送金の手順を確認する。 メール、チャット、電話による送金や振込先口座の変更の依頼は、すべて別の経路で確認します。IPAは、承認の段階で複数人が確認するルールを設けることを推奨しています。詳しくは第2回で扱います。
- 重要なシステムと、パッチ適用の担当者を一覧にする。 システムごとに、誰が、どのくらいの期間で適用するのか、保守契約にその作業が含まれているのかを整理します。詳しくは第3回で扱います。
- 稼働中のAIシステムと、その権限を洗い出す。 AIがどのデータを読めるのか、どの操作を自ら実行できるのかを確認します。詳しくは第4回で扱います。
- 利用を認めるAIサービスと、入力してよいデータを定める。 全面的に禁止すると、従業員が隠れて利用する方向に進みがちです。詳しくは第5回で扱います。
第6回では、これらの作業を30日間のチェックリストにまとめ、ソフトウェアの開発・保守の委託先に送るとよい質問集を添えます。
VAON自身について言えば、VAONはソフトウェアとAIシステムの開発会社であり、手順2から手順4に直接の責任を負う立場にあります。Project YATA-Shieldのパッケージは、ソフトウェアベンダーに対し、セキュア・バイ・デザインの原則に沿って、開発ライフサイクル全体で脆弱性を早期に発見し対処するよう呼びかけています。VAONでは、すべてのプロジェクトでレビューとテストの記録を保管しており、お客様はその記録をご覧いただけます。これは、開発会社が「このコードは誰が確認したのか」という質問に答えるための最低限の条件だと考えています。
7. 本連載では代替できないこと
本連載は、セキュリティ専門家による評価の代わりにはならず、法的な助言でもありません。VAONはセキュリティ専門の会社ではありません。24時間監視(SOC)、インシデント対応、ペネトレーションテストのサービスは提供していません。
次の3つの場合は、記事を読むだけにとどめず、専門の事業者にご相談ください。
- すでに侵入された疑いがある場合。インシデント対応の専門事業者と警察にご連絡ください。
- 金融、医療、重要インフラなど、個別の規制がある業種の場合。2026年10月1日からは、指定を受けた基幹インフラ事業者に、サイバー対処能力強化法に基づくインシデント報告の義務も課されています。
- 業務時間外も含めた継続的な監視が必要な場合。
状況の変化も速くなっています。IPAは、現在の状況が数か月のうちに変わる可能性があると述べています。本連載の数値は、2026年10月10日に原典と照合しています。
AIシステムを構築中または運用中で、どのリスク分類に当てはまるのかを確認したいとお考えではありませんか。 AIシステムがどのデータを読み、何を実行でき、誰が確認したのかを、VAONがご一緒に整理します。無料相談はこちら
連載記事一覧
- 日本におけるAIサイバー攻撃 定義、3つのリスク分類、最初に取り組むべきこと(本記事)
- AIによるフィッシングとディープフェイク なぜ業務手順で防ぐ必要があるのか
- AIが書いたマルウェアと、悪用までの時間が縮む脆弱性
- プロンプトインジェクションと、RAG・AIエージェントへの攻撃
- シャドーAIとAIが生成したコード AIの使い方そのものから生じるリスク
- 30日間のチェックリストと、ベンダーに送るべき質問
参考資料(2026年10月10日確認)
- IPA『情報セキュリティ10大脅威 2026』および解説書(組織編):https://www.ipa.go.jp/security/10threats/10threats2026.html
- 警察庁『令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について』(2026年9月):https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 国家サイバー統括室ほか13機関『AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について ~Project YATA-Shield~』(2026年5月18日):https://www.cyber.go.jp/pdf/press/20260518_AI_CS_Package.pdf
- Anthropic Disrupting the first reported AI-orchestrated cyber espionage campaign(2025年11月13日):https://www.anthropic.com/news/disrupting-AI-espionage
- UK AI Security Institute Our evaluation of Claude Mythos Preview's cyber capabilities(2026年4月13日):https://www.aisi.gov.uk/blog/our-evaluation-of-claude-mythos-previews-cyber-capabilities