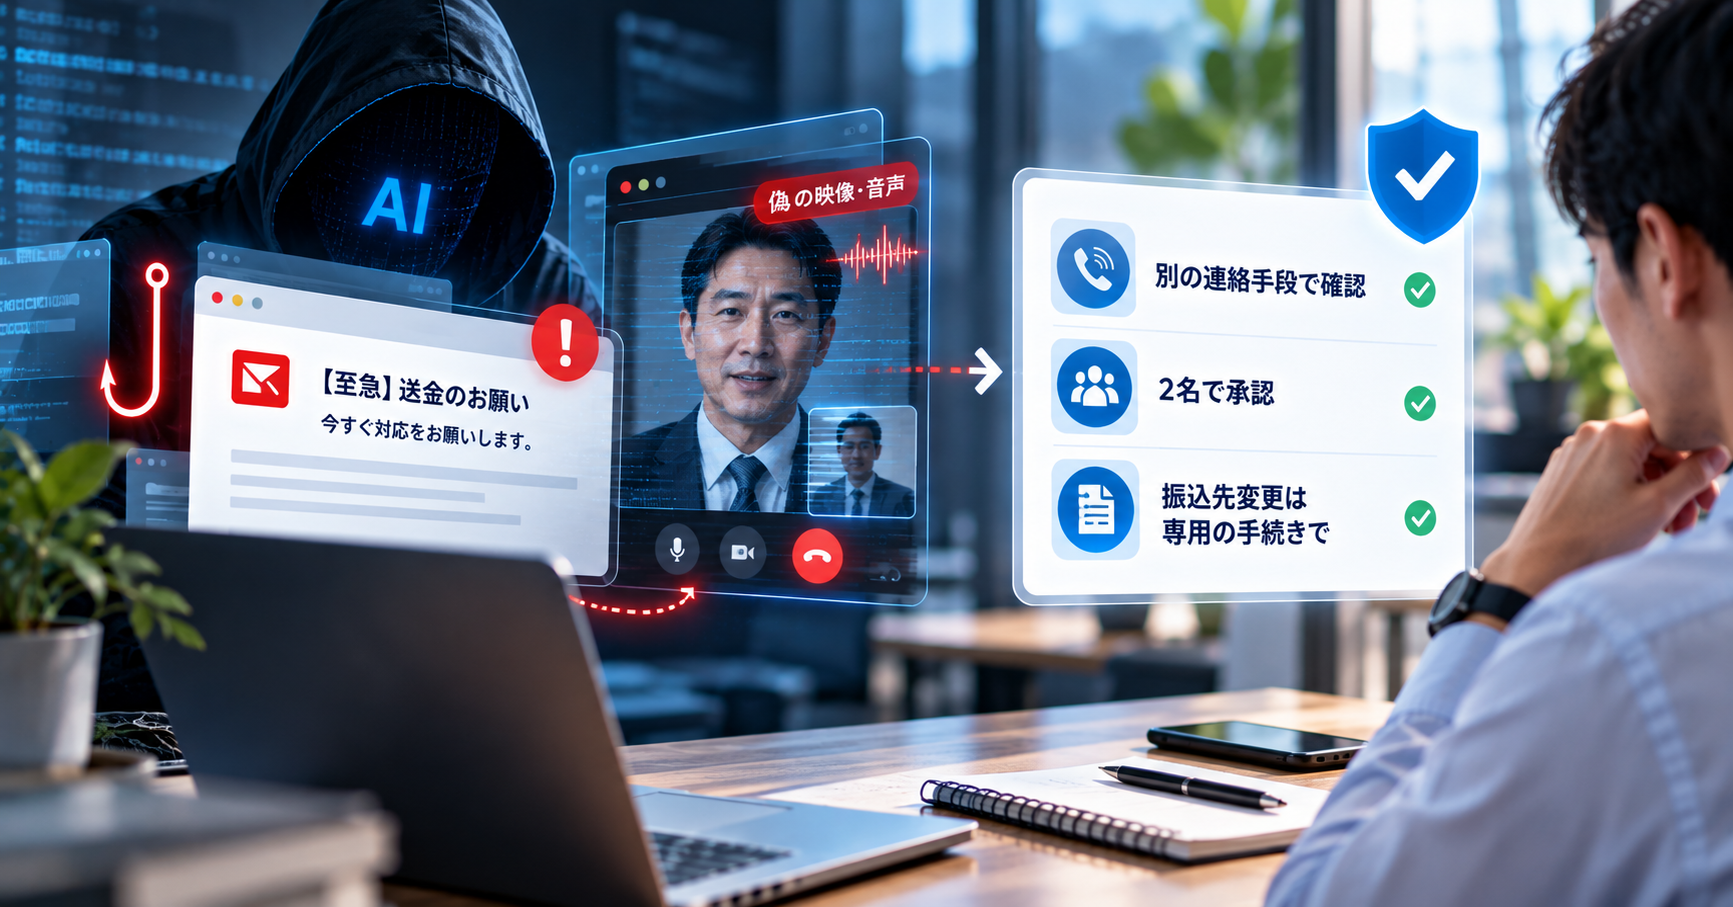
要約: AIによって、詐欺メールの文面も、偽の声や顔も、人の目や耳では見分けにくいほど自然になっています。有効な防ぎ方は手順です。送金や振込先変更の依頼はすべて、別の連絡手段で確認し、2名で承認します。日本では2026年上半期に、ニセ社長詐欺が127件認知されています。
連載「日本におけるAIサイバー攻撃」第2回(全6回)。全体像は第1回:基本の考え方と3つのリスク分類をご覧ください。
目次
- AIはフィッシングとなりすまし詐欺の何を変えたのか
- 日本ではどのようななりすましの手口が広がっているのか
- 「メールをよく見る」という従業員教育だけでは、なぜ足りないのか
- AIを使ったなりすまし詐欺は、どのような手順で防げるのか
- 海外の開発会社と取引する場合、追加で何を取り決めておくべきか
- 手順では防げないものは何か
1. AIはフィッシングとなりすまし詐欺の何を変えたのか
AIがフィッシングとなりすまし詐欺で変えたのは、日本語の品質と、1回あたりの試行にかかるコストの2点です。以前は、海外から届く詐欺メールの最も分かりやすい手がかりは、不自然な言い回しでした。その手がかりが失われつつあります。
警察もこの傾向を指摘しています。警察庁の2026年上半期の報告書によると、フィッシングの報告件数は6か月間で約73万件でした(フィッシング対策協議会の集計)。同報告書は、近年のAI技術の発達によって文章の自然さや偽装の精度が大幅に向上し、フィッシングが以前より見抜きにくくなっているとしています。
捜査から分かった事実もあります。日本人を狙ったサポート詐欺の事件で、日本の警察はインド中央捜査局(CBI)と連携して捜査を行いました。警察庁の2025年の報告書によると、被疑者グループは、標的の特定、ポップアップ画面の生成、日本語への翻訳に生成AIを使っていました。
2. 日本ではどのようななりすましの手口が広がっているのか
日本では、企業を狙うなりすましの手口が主に4種類広がっています。違いは、使われる連絡手段と、何を偽るかにあります。
| 手口 | 連絡手段 | 偽るもの | 目的 | 公表されている事例 |
|---|---|---|---|---|
| フィッシング | メール、SMS、偽サイト | 銀行、ECサイト、クラウドサービスのブランド | ID・パスワードの窃取 | 被疑者が、大手ECサイトを装ったフィッシングサイトを生成AIで改修、2025年6月に大阪府警が逮捕 |
| ビジネスメール詐欺(BEC) | メール | 取引先、ベンダー、経営層 | 送金、振込先の変更 | IPA「情報セキュリティ10大脅威 2026」の組織向けで10位、9年連続での選出 |
| ニセ社長詐欺 | メール、その後SNSのグループ | 実在する社長名と会社名 | 至急の送金 | 2026年1月〜6月に127件、約38億8,000万円 |
| ディープフェイク | ビデオ通話、電話 | 顔、声 | 送金、信用の獲得 | 警察官をかたるグループがビデオ通話でAIにより生成した顔を使用、2025年8月に逮捕 |
中小企業にとって特に注意したいのが、ニセ社長詐欺です。警察庁によると、この手口は2026年1月頃から確認されており、次の4つの段階で進みます。
- 社長になりすましたメールが、会社の公開メールアドレスに届きます。
- 受信者は「新しいプロジェクトのため」という理由で、SNSのグループを作成するよう求められます。
- グループ内で、「社長」が会社の口座残高を尋ねます。
- 「社長」が、指定した口座へ至急送金するよう求めます。
被害に至った事案では、1件あたりの被害額は平均で約3,100万円です。警察庁は、社長名と会社名が実在のものであるため、受信者が気づきにくいと指摘しています。
正確を期すために、1点お断りします。警察庁の報告書は、ニセ社長詐欺の事案でAIが使われたとは述べていません。本記事でこの手口を取り上げるのは、口調や文脈に合ったメールを大量に作るという点で、AIによってより安く、より気づきにくくなる種類の手口だからです。
ディープフェイクについては、2024年初頭に香港で報じられた事件が最もよく知られています。財務担当の従業員が、ビデオ会議のあとで約2億香港ドルを送金したと伝えられています。会議に出席していたほかの参加者は偽の映像でした。日本で警察庁が公表している事例は、警察官をかたる詐欺グループで、2024年10月から2025年5月にかけて活動していました。
3. 「メールをよく見る」という従業員教育だけでは、なぜ足りないのか
「メールをよく見る」という従業員教育だけでは足りなくなっているのは、見るべき手がかりそのものをAIが消してしまうためです。従来のフィッシング対策訓練では、誤字、敬語の誤り、見慣れないドメインを探すよう教えてきました。このうち最初の2つは、AIで解消できます。ニセ社長詐欺では、送信者の名前も会社名も実在のものです。
声や映像では、この差がさらに大きくなります。役職が高い方ほど、公開されている動画や講演が多く、偽造の材料も多くなります。経理担当の方に、本物の社長の声と偽の声を聞き分けるよう求めるのは、果たしようのない責任を負わせることになります。
技術的な対策にも限界があります。警察庁は、フィッシングによる被害を防ぐには、メール認証や多要素認証といった技術的対策だけでは十分ではないと述べています。
実務上の結論は、問いを変えることです。「このメールは本物か、偽物か」を問うのではなく、「この種類の依頼は、どの手順を経れば実行してよいか」を会社として定めます。そうすれば、従業員の方が見分ける力でAIに勝つ必要はなくなります。
4. AIを使ったなりすまし詐欺は、どのような手順で防げるのか
なりすまし詐欺を防げるのは、受信者が連絡手段を信用するかどうかに左右されない手順です。次の5つのルールは、新しいツールを導入しなくても、すぐに適用できます。
- 別の連絡手段で確認する。 送金の依頼がメールで届いた場合は、以前から登録してある電話番号にかけ直します。そのメールに書かれている番号にはかけません。
- 2名で承認する。 一定の金額を超える送金には、2人目の承認を必要とし、1人の担当者が依頼の受け付けと送金の完了の両方を行えないようにします。
- 振込先の変更は、独立した手続きとして扱う。 取引先からの振込先変更の連絡はすべて高リスクの依頼として扱い、待機期間と専用の確認手順を設けます。
- 「至急」と「内密に」は、立ち止まる合図とする。 急ぎであり、かつ他の人に確認することを禁じる依頼は、自動的に上長へ引き継ぎます。
- 会社の業務を個人のSNSグループに移さない。 警察庁は、SNSのグループ作成を求められた場合に特に警戒すること、そして社内の送金ルールを見直すことを呼びかけています。
多要素認証は引き続き必要です。フィッシングの大半は、パスワードの窃取を目的としているためです。盗まれたパスワードの価値を大きく下げますが、上のルールの代わりにはなりません。
最も重要なのは、ルールを社長にも適用することです。本物の社長が日頃から「確認はいいから、すぐ振り込んで」と指示していると、従業員の方には偽の社長と区別する手段がありません。
5. 海外の開発会社と取引する場合、追加で何を取り決めておくべきか
海外の開発会社(ベンダー)と取引する場合は、連絡手段と支払いの確認方法を、最初の段階で双方が取り決めておくことをおすすめします。この関係には、メールを使った詐欺が成り立つ条件がそろっているためです。やり取りの大半はメールとチャットで行われ、対面で会う機会は少なく、定期的な海外送金があります。
VAONは、まさにそのようなベンダーです。開発チームはベトナムにあり、お客様は日本にいらっしゃいます。そのためこのリスクは、VAONが双方の立場で考慮しておくべきものです。最も具体的な想定は、ベンダーになりすまして「今月から新しい口座にお振り込みください」と伝えるメールです。
契約書、またはプロジェクトのキックオフ会議の議事録に、次の3点を記載しておくことをおすすめします。
- 正式な連絡担当者と連絡手段の一覧。 誰が、どのアドレスから請求書を送ってよいかを定めます。一覧にない人や連絡手段からの依頼は、無効とします。
- 振込先変更の手続き。 一覧に名前のある担当者が、別の連絡手段で確認した場合にのみ有効とします。
- 不審に感じたときの連絡先。 通常と異なる依頼を受けたときに、すぐにかけられる電話番号を決めておきます。
VAONでは、すべてのお客様との最初の打ち合わせにCEOが直接参加し、すべてのプロジェクトで週次報告を行っています。この2つによって、お客様がすでにご存じの、定期的な連絡の経路ができます。その流れの外から届いた通常と異なる依頼は、気づきやすくなります。
6. 手順では防げないものは何か
確認の手順ですべてを防げるわけではありません。あらかじめ知っておきたい限界が3つあります。
- 本物のメールアカウントが乗っ取られた場合。 攻撃者が取引先のメールボックスにログインできていれば、メールは本物のアドレスから届きます。電話での確認は引き続き有効ですが、ドメインの確認は役に立ちません。
- パスワードを狙うフィッシング。 送金の手順は、従業員の方が偽のページにパスワードを入力してしまうこととは関係がありません。この部分には、多要素認証とログインの監視が必要です。
- 手順への疲れ。 手順が重すぎると、忙しいときに省略されてしまいます。確認の手順は、送金、振込先の変更、権限の付与、お客様データの送信といった高リスクの依頼に絞って適用することをおすすめします。
また、手順は通報の代わりにはなりません。誤って送金してしまった場合は、時間が結果を左右します。すぐに金融機関と警察へご連絡ください。
海外の開発チームとのお取引をご検討中ではありませんか。 VAONは、連絡手段、権限を持つ担当者、支払いの手続きを、最初の打ち合わせからお客様とご一緒に取り決めます。無料相談はこちら
次の記事: AIが書いたマルウェアと、悪用までの時間が縮む脆弱性
参考資料(2026年10月10日確認)
- 警察庁『令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について』(2026年9月):https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 警察庁『令和7年におけるサイバー空間をめぐる脅威の情勢等について』(2026年3月):https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf
- IPA『情報セキュリティ10大脅威 2026』:https://www.ipa.go.jp/security/10threats/10threats2026.html