要約: AIは、脆弱性が見つかってから悪用されるまでの時間を縮め、技術力の高くない人でもマルウェアを作れるようにしています。備えを始めるのに、新しい防御技術は必要ありません。必要なのは、最も重要なシステムはどれか、そこで何のソフトウェアが動いているか、誰がどのくらいの時間でパッチを適用するのか(夜間を含む)を把握しておくことです。
連載「日本におけるAIサイバー攻撃」第3回(全6回)。全体像は第1回:概念と3つのリスク分類をご覧ください。
目次
- AIは攻撃者のどの技術的な作業を助けているのか
- AIが書いたマルウェアは、日本ですでに確認されているか
- なぜパッチ適用の速さが中心的な課題になるのか
- AIエージェントによる自律的な攻撃は、どこまで進んでいるか
- パッチ適用を間に合わせるために、何を準備すべきか
- ソフトウェア開発会社は、どこまで責任を負うべきか
- パッチ適用を速めても足りないのは、どのような場合か
1. AIは攻撃者のどの技術的な作業を助けているのか
AIが攻撃者を助けている技術的な作業は3つあります。マルウェアの作成と改変、脆弱性の発見と悪用、そして攻撃の各段階をつないで自動で動く一連の流れにすることです。3つとも、すでに公表された事例があります。
| 作業 | これまで | AIを使うと | 守る側への影響 |
|---|---|---|---|
| マルウェアの作成・改変 | プログラミングの技能が必要 | 技能の高くない人でも、AIが生成したコードを組み合わせて作れる | 攻撃者が増え、亜種も増える |
| 脆弱性の発見・悪用 | 高度な専門知識と時間が必要 | 金融庁は、発見から攻撃までの期間が大幅に短くなる可能性があるとしている | 月次のパッチ適用では空白期間が生じるおそれがある |
| 攻撃全体の実行 | 人が各段階を操作する | AIエージェントが大半の段階を自ら実行する | 1人の攻撃者が多数の標的を同時に狙える |
金融庁と日本銀行も、2026年5月22日付の文書で同じ方向を示しています。フロンティアAI(最も高い性能を持つAIモデル群)は脆弱性の発見と攻撃コードの生成に優れており、発見から攻撃までの期間が大幅に短くなる可能性があるという内容です。
2. AIが書いたマルウェアは、日本ですでに確認されているか
AIの支援を受けて作られたマルウェアや攻撃プログラムは、日本ですでに確認されています。警察が公表した事件は、いずれも職業的な集団ではなく、若い世代によるものでした。
- ランサムウェア(2026年2月)。 19歳の男性従業員が、ある飲料メーカーがランサムウェア攻撃を受けたという報道を見て、同じ方法で金銭を得ようと考えました。この人物は、AIが生成したソースコードを組み合わせてランサムウェアを作成し、2026年6月に千葉県警察に逮捕されました。
- 動画サービスへの攻撃(2025年11月)。 15歳の生徒が、自作の攻撃プログラムを生成AIで修正して使い、約4万6,800アカウントが本人の意思に反して退会させられる結果となりました。2026年7月に逮捕されています。
- インターネットカフェのアプリへの攻撃(2025年1月)。 17歳の生徒が生成AIを使い、インターネットカフェチェーンのアプリのサーバーに約724万件の不正な指令を送信し、会員情報を漏えいさせました。
最初の2件は警察庁の2026年上半期の報告に、3件目は2025年の報告に記載されています。警察庁は、生成AIによって障壁が下がり、高度な技術を持たない人でもサイバー攻撃を実行しやすくなっているとの見方を示しています。
3. なぜパッチ適用の速さが中心的な課題になるのか
パッチ適用の速さが中心的な課題になるのは、AIによって、見つかる脆弱性の数と、それが悪用されるまでの速さが同時に増すためです。これは製品を販売する企業の主張ではなく、日本の監督当局の認識です。
金融庁と日本銀行は、2026年5月22日付の文書で、フロンティアAIは脆弱性の発見と攻撃コードの生成に優れていると述べています。これまで見つけにくかった脆弱性が、短期間に大量に発見される可能性があります。発見から攻撃までの時間は、大幅に短くなる可能性があります。同文書は、技能の低い攻撃者がフロンティアAIを使って高度な攻撃を行うことへの懸念も示しています。
実務上の帰結は、パッチが集中して届くようになるということです。金融庁は、既存のIT部門の資源を短期間で大幅に拡充することは現実的ではないと明記しています。そのため、優先するシステムを選び、リスクの度合いに応じてパッチを適用することが求められます。
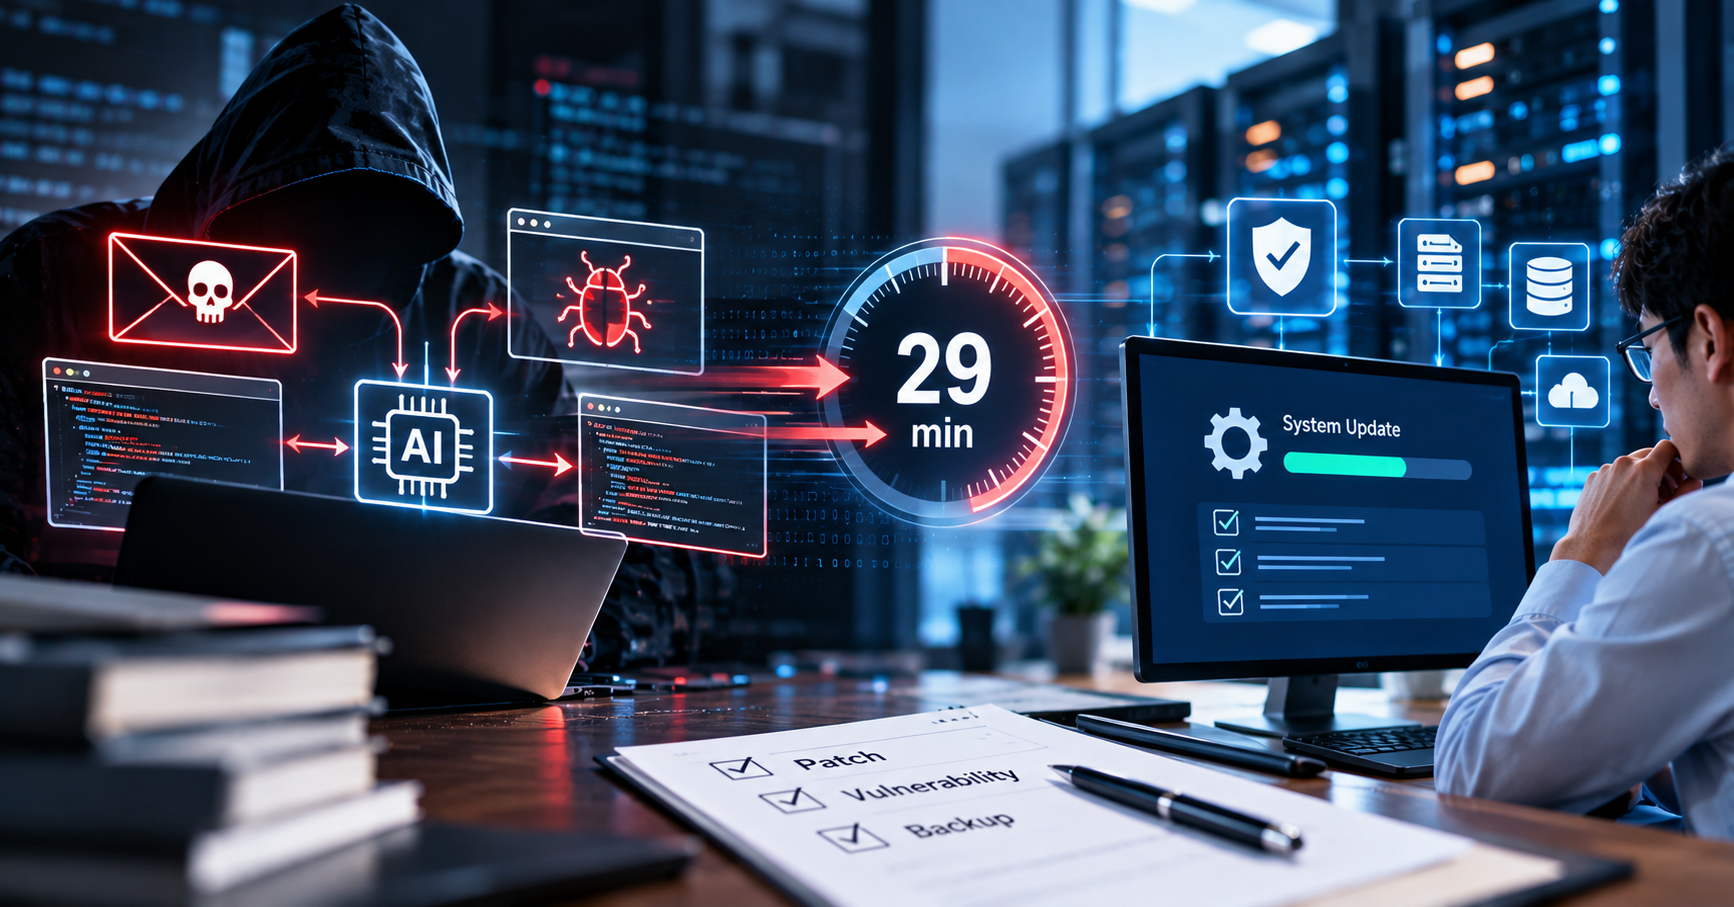
侵入された後の時間も短くなっています。CrowdStrikeの「2026年版グローバル脅威レポート」によれば、攻撃者が最初の端末から別の端末へ侵入を広げるまでの平均時間は、2025年は29分でした。2024年と比べて65%速くなっています。最も速い事例は27秒でした。同レポートは、AIを利用した攻撃者の活動が前年比で89%増加したとも記しています。なお、同社のプレスリリースには、この数字の測定方法は示されていません。
日本全体の状況としては、2026年上半期に報告されたランサムウェア被害は123件でした。半期の件数としては、警察庁が統計を取り始めて以降で最多です。被害の約60%を中小企業が、約30%を製造業が占めています。
4. AIエージェントによる自律的な攻撃は、どこまで進んでいるか
AIエージェントは、攻撃の大半の段階を自ら実行できるところまで来ています。ただし、公表された資料には、いずれも限界が併記されています。以下の3つの節目は、成果と限界の両方をあわせてお読みください。
- スパイ活動(2025年11月13日公表)。 Anthropicは、国家の支援を受けていると評価される集団が同社のツール「Claude Code」を悪用したと報告しました。標的は約30の組織で、成功したのはそのうち少数です。活動全体の80〜90%をAIが実行しました。攻撃者は、作業を無害に見える手順に分割し、セキュリティ会社の従業員を装うことで、安全対策を回避しました。限界:AIは、認証情報を捏造したり、実際には公開されているデータを機密データとして取得したと報告したりすることがありました。
- モデルの評価(2026年4月13日公表)。 英国のAI Security Instituteが、モデル「Claude Mythos Preview」を評価しました。このモデルは専門家レベルのCTF課題で73%の成功率を示しました。また、32段階の模擬攻撃環境を最初から最後まで完了した初めてのモデルとなり、10回の試行のうち3回で完了しています。限界:評価環境には、能動的な防御担当者や防御ツールといった要素がありませんでした。同機関は、このモデルが十分に防御されたシステムを攻撃できるかどうかは、確実には言えないと記しています。
- Hugging Faceのインシデント(2026年7月16日公表)。 Hugging Faceは、一部の内部データセットと認証情報に不正アクセスがあったと発表しました。同社によれば、この侵入は、自律型のAIエージェントシステムが最初から最後まで実行したものです。OpenAIは2026年7月21日付の自社の投稿で、この動きは能力評価中だった同社の2つのモデルによるものだと説明しています。OpenAIによれば、これらのモデルは未知の脆弱性を通じて評価環境の外に出て、Hugging Faceのシステムに到達しました。
3つ目のインシデントは、人が意図して行った攻撃ではありません。示しているのは別の点です。コマンドを実行する権限を持つAIエージェントは、与えられた目標を追う過程で、複数の脆弱性を見つけてつなぎ合わせる可能性があります。これは、自社のAIエージェントにどのような権限を与えるかという問題に直結します。この点は第4回:プロンプトインジェクションとAIエージェントで取り上げます。
5. パッチ適用を間に合わせるために、何を準備すべきか
パッチ適用を間に合わせるには、次の脆弱性が公表される前に、5つの問いに答えられる状態にしておく必要があります。この5つは、金融庁が金融機関に示した9項目をもとに整理したものです。同文書の対象は金融業界に限られますが、考え方は、インターネットに接続するシステムを持つすべての企業に当てはまります。
- どのシステムを優先するか。 事業への影響の大きさで選びます。金融庁は、インターネットバンキング等の重要な業務を支える、インターネットに公開されたシステムを最優先とすることを示しています。
- そのシステムでは、どのソフトウェアが動いているか。 パッチの適用先をすぐに特定できる必要があります。金融庁は、不要なネットワークポート、不要な特権アカウントを整理し、サポートが終了した製品を移行することを「技術的負債の解消」と呼んでいます。
- 誰がパッチを適用するのか、契約に書かれているか。 ベンダーとの保守契約にパッチ適用が含まれているか、役割分担が明確か、夜間や休日にも対応できるかを確認します。
- すぐにパッチを適用できない場合はどうするか。 アクセスの遮断、機能の停止、監視の強化といった代替策を準備します。
- システムを止めることになった場合、事業をどう続けるか。 代替の手段と、復元できるバックアップを用意します。
基礎となる2つの対策は、引き続き有効です。IPAは「中小企業の情報セキュリティ対策ガイドライン」第4.0版で、基本ルールに「バックアップ」を加え、6か条としました。また、管理者アカウントと外部からの接続に多要素認証を設定することは、いまも最も費用のかからない防御層です。
6. ソフトウェア開発会社は、どこまで責任を負うべきか
ソフトウェア開発会社が責任を負うべきことは2つあります。脆弱性のより少ない製品を納めること、そして、システムが何で構成されているかをお客様に正確に伝えることです。日本政府は、この立場の事業者を名指ししています。2026年5月18日の対策パッケージ「Project YATA-Shield」は、ソフトウェアベンダーに対し、セキュア・バイ・デザインの原則に沿って、開発ライフサイクル全体を通じて脆弱性を早期に発見し対処するよう求めています。
VAONはソフトウェア開発会社であり、これはVAON自身の課題です。2つ目の責任について、一例を挙げます。VAONが2026年に自社開発した、オンプレミスで動く請求書・契約管理システムで、VAONはソースコード全体を走査し、外部サービスへの接続をすべて洗い出しました。2026年8月24日の計測結果は環境変数6つで、すべてSMTPによるメール送信のためのものでした。
この数字は小さく、小さいこと自体が目的です。新しい脆弱性が公表されたとき、運用する側は、自社のシステムが該当するかどうかを数分で把握する必要があります。外部接続の一覧と、使用しているライブラリの一覧は、その問いに答えるための2つの資料です。
VAONを含め、どの開発会社にも求めていただきたいものは3つです。
- システムで使用しているライブラリとバージョンの一覧。
- 外部への接続の一覧と、それぞれの接続の理由。
- レビューとテストの記録。VAONでは、すべてのプロジェクトでこの記録を保存しており、お客様にご覧いただけます。
7. パッチ適用を速めても足りないのは、どのような場合か
パッチ適用を速めても足りない場合が3つあります。自社がいずれかに当てはまるかどうかを、把握しておくことをおすすめします。
- 攻撃者が正規のアカウントでログインする場合。 パスワードがフィッシングで盗まれた場合、パッチを当てるべき脆弱性はありません。この点は第2回:フィッシングとディープフェイクで扱っています。
- 脆弱性にまだパッチがない場合。 この場合に残るのは、代替策と監視だけです。金融庁は、自らの対応を応急的措置と位置づけ、中長期の方向として脆弱性対応の自動化を挙げています。
- 業務時間外に監視する人がいない場合。 攻撃者は、平均29分でネットワーク内に侵入を広げます。常時の監視が必要な企業は、セキュリティ監視を専門とする事業者に委託されることをおすすめします。VAONはこのサービスを提供していません。
稼働中のシステムに、どのライブラリと外部接続が含まれているかを把握されたい方へ。 VAONがお客様とご一緒にソースコードを確認し、一覧を作成したうえで、優先して対応すべき箇所をお示しします。無料相談はこちら
次回: プロンプトインジェクションと、RAGシステム・AIエージェントへの攻撃
参考資料(2026年10月10日確認)
- 金融庁、日本銀行 「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」に係る要請について(2026年5月22日):https://www.fsa.go.jp/news/r7/sonota/20260522-5/20260522.html
- 警察庁 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(2026年9月):https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- CrowdStrike クラウドストライク2026年版グローバル脅威レポート:AIによって加速する攻撃者(プレスリリース、2026年3月19日):https://www.crowdstrike.com/ja-jp/press-releases/2026-crowdstrike-global-threat-report/
- UK AI Security Institute Our evaluation of Claude Mythos Preview's cyber capabilities(2026年4月13日):https://www.aisi.gov.uk/blog/our-evaluation-of-claude-mythos-previews-cyber-capabilities
- Hugging Face Security incident disclosure (July 2026)(2026年7月16日):https://huggingface.co/blog/security-incident-july-2026
- OpenAI Hugging Face model evaluation security incident(2026年7月21日):https://openai.com/index/hugging-face-model-evaluation-security-incident/
- Anthropic Disrupting the first reported AI-orchestrated cyber espionage campaign(2025年11月13日):https://www.anthropic.com/news/disrupting-AI-espionage