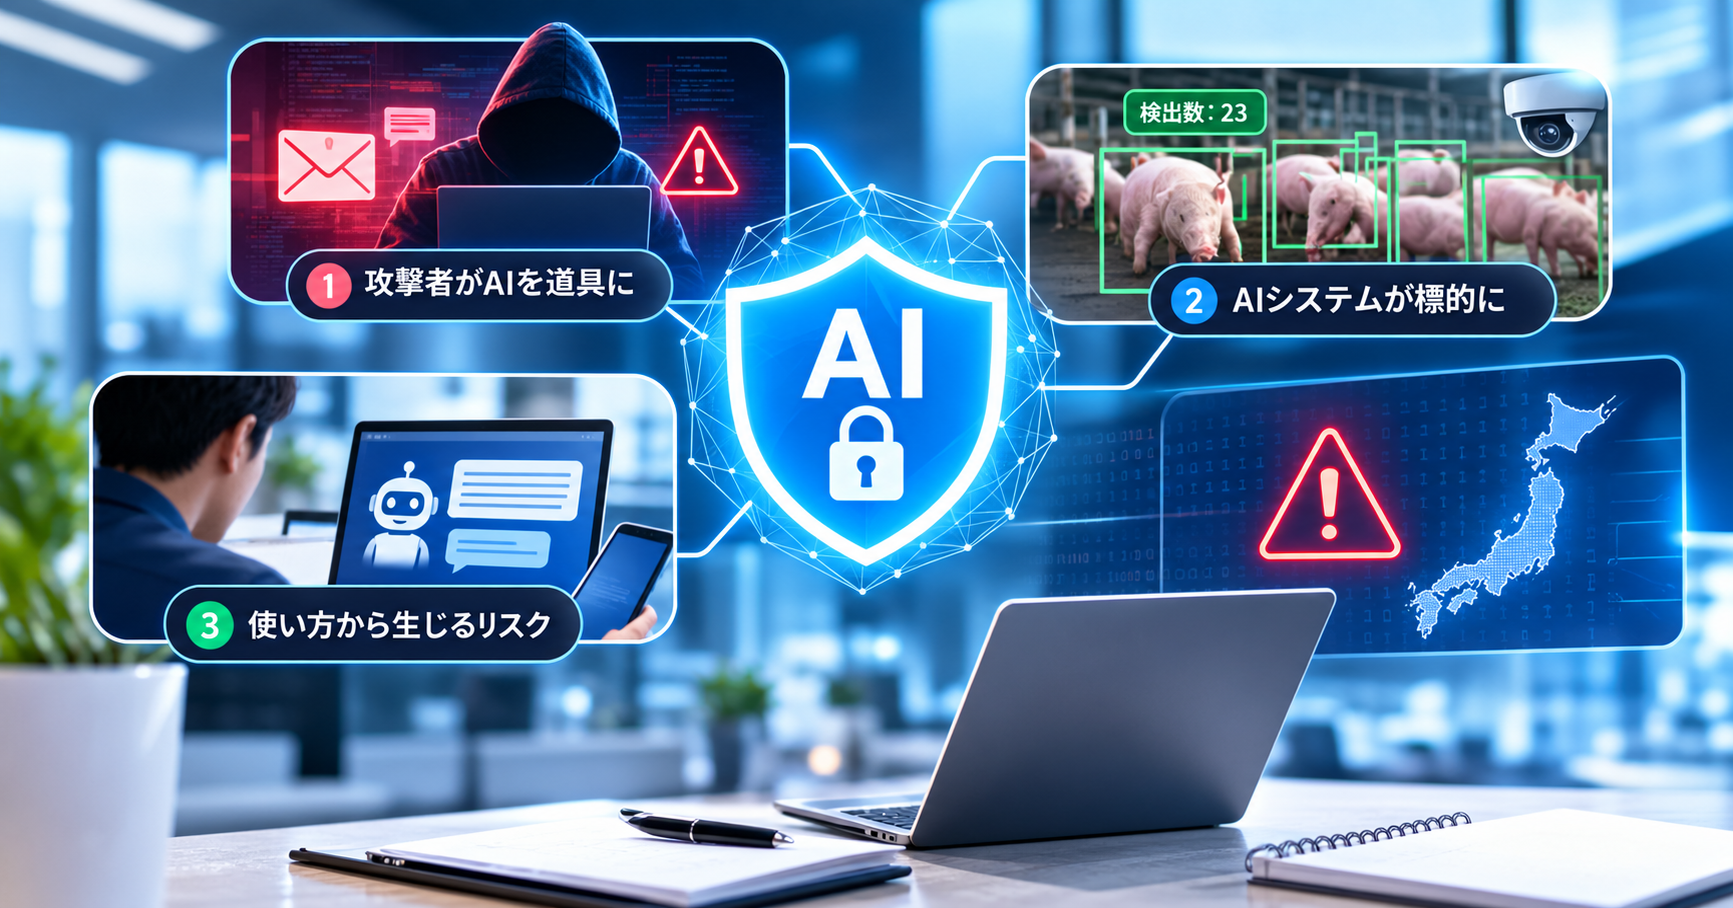
Tóm tắt: Tấn công mạng bằng AI (AIサイバー攻撃) gồm 3 nhóm: kẻ tấn công dùng AI làm công cụ, hệ thống AI của doanh nghiệp bị tấn công, và rủi ro từ cách doanh nghiệp tự dùng AI. Phần lớn là thủ đoạn cũ chạy nhanh hơn, rẻ hơn. Biện pháp cơ bản vẫn hiệu quả, nhưng phải làm nhanh hơn và phủ thêm phần AI.
Bài 1/6 của loạt bài "Tấn công mạng bằng AI tại Nhật Bản". Bài này là bản đồ tổng thể, 5 bài sau đi sâu từng nhóm.
Mục lục
- Vì sao năm 2026 doanh nghiệp Nhật phải nói về tấn công mạng bằng AI?
- Tấn công mạng bằng AI là gì?
- Tấn công mạng bằng AI gồm những nhóm nào?
- Tại Nhật Bản, những vụ việc nào đã thật sự xảy ra?
- AI đã tự tấn công được mà không cần con người chưa?
- Doanh nghiệp nên làm gì trước?
- Loạt bài này không thay thế được điều gì?
1. Vì sao năm 2026 doanh nghiệp Nhật phải nói về tấn công mạng bằng AI?
Năm 2026, rủi ro an ninh mạng liên quan tới AI lần đầu vào danh sách mối đe doạ chính thức của Nhật Bản. Trong "情報セキュリティ10大脅威 2026" do IPA (Cơ quan Xúc tiến Công nghệ Thông tin Nhật Bản) công bố ngày 29/01/2026, mục 「AIの利用をめぐるサイバーリスク」 đứng hạng 3 ở khối tổ chức. Hạng 1 là ransomware, hạng 2 là tấn công qua chuỗi cung ứng và bên nhận uỷ thác.
Danh sách này không phải dự báo. IPA chọn từ các sự cố có ảnh hưởng xã hội lớn trong năm 2025, do khoảng 250 chuyên gia và người làm thực tế bỏ phiếu. IPA cũng lưu ý thứ hạng không thể hiện mức nguy hiểm.
Số liệu của cảnh sát cho thấy nền tảng chung cũng đang xấu đi. Theo báo cáo nửa đầu năm 2026 của 警察庁 (Cơ quan Cảnh sát Quốc gia), Nhật Bản ghi nhận 123 vụ ransomware được báo cáo, mức cao nhất theo nửa năm kể từ khi có thống kê. Doanh nghiệp vừa và nhỏ chiếm khoảng 60% số nạn nhân. Số báo cáo phishing vào khoảng 730.000 (số của フィッシング対策協議会, 警察庁 dẫn lại).
Tháng 05/2026, chính phủ Nhật phản ứng ở cấp liên bộ. 14 cơ quan cùng ban hành gói biện pháp "Project YATA-Shield" ngày 18/05/2026. Bốn ngày sau, 金融庁 (Cơ quan Dịch vụ Tài chính) và Ngân hàng Trung ương Nhật Bản gửi yêu cầu 9 hạng mục tới các tổ chức tài chính.
2. Tấn công mạng bằng AI là gì?
Tấn công mạng bằng AI là tên gọi chung cho các rủi ro an ninh mạng phát sinh khi AI tham gia vào cuộc tấn công, với vai trò công cụ, mục tiêu hoặc kẽ hở. Tiếng Nhật thường gọi là AIサイバー攻撃 hoặc AIを悪用したサイバー攻撃.
Định nghĩa này rộng hơn cách hiểu thông thường "hacker dùng AI". IPA mô tả mối đe doạ hạng 3 gồm cả ba việc: AI bị lạm dụng để tấn công dễ hơn và tinh vi hơn, thông tin rò rỉ do dùng AI khi chưa hiểu đủ, và sự cố do tin kết quả AI mà không kiểm tra.
Một nhận định quan trọng của IPA giúp doanh nghiệp không hoảng sợ quá mức. Trong tài liệu giải thích đi kèm, IPA viết rằng ngoài indirect prompt injection (kỹ thuật cài lệnh vào dữ liệu AI đọc), phần lớn vụ việc là tấn công kiểu cũ được AI bán tự động hoá và tăng tốc. Vì vậy biện pháp an ninh mạng truyền thống vẫn có hiệu quả.
| Hay bị hiểu là | Thực tế theo tài liệu công khai |
|---|---|
| Một loại tấn công hoàn toàn mới | Chủ yếu là phishing, mã độc, khai thác lỗ hổng, chạy nhanh hơn và rẻ hơn |
| Chỉ doanh nghiệp lớn mới bị | Chi phí tấn công giảm nên doanh nghiệp nhỏ cũng nằm trong tầm ngắm |
| Việc của bộ phận IT | 金融庁 yêu cầu ban lãnh đạo các tổ chức tài chính coi là vấn đề kinh doanh |
| Chỉ là chuyện bị tấn công từ ngoài | Gồm cả rò rỉ do nhân viên tự dùng AI ngoài kiểm soát |
3. Tấn công mạng bằng AI gồm những nhóm nào?
Tấn công mạng bằng AI chia được thành 3 nhóm theo vai trò của AI. Loạt bài này dùng cách chia dựa trên mô tả của IPA, vì mỗi nhóm cần một bộ phận khác nhau trong công ty xử lý.
| Nhóm | AI đóng vai gì | Hình thức phổ biến | Ai trong công ty phải lo | Bài đi sâu |
|---|---|---|---|---|
| 1A | Công cụ, nhắm vào con người | Phishing, BEC (lừa đảo qua email doanh nghiệp), deepfake, ニセ社長詐欺 | Kế toán, tổng vụ, ban lãnh đạo | Bài 2 |
| 1B | Công cụ, nhắm vào hệ thống | Mã độc do AI viết, khai thác lỗ hổng nhanh, AI agent tự tấn công | IT, bên phát triển và bảo trì | Bài 3 |
| 2 | Mục tiêu | Prompt injection, nhiễm độc dữ liệu, AI agent có quyền quá rộng | Đội xây dựng hệ thống AI | Bài 4 |
| 3 | Kẽ hở vận hành | Shadow AI, tin kết quả AI không kiểm tra, code do AI sinh có lỗ hổng | Mọi bộ phận, đội phát triển | Bài 5 |
Nhóm 1: kẻ tấn công dùng AI làm công cụ. Đây là nhóm có nhiều vụ việc thật nhất. AI viết email lừa đảo bằng tiếng Nhật tự nhiên, tạo khuôn mặt và giọng nói giả, viết và sửa mã độc. Theo IPA, AI giúp kẻ tấn công vượt rào ngôn ngữ, nên lợi thế "tiếng Nhật khó" của doanh nghiệp Nhật giảm đi.
Nhóm 2: hệ thống AI của doanh nghiệp bị tấn công. Khi công ty đưa chatbot hoặc AI agent vào nghiệp vụ, chính hệ thống đó thành bề mặt tấn công mới. Ví dụ được IPA nêu là EchoLeak, lỗ hổng của Microsoft 365 Copilot được công bố tháng 06/2025. Một prompt ẩn trong email có thể khiến AI gửi dữ liệu nội bộ ra ngoài mà người dùng không thao tác gì. Lỗ hổng này đã được vá.
Nhóm 3: rủi ro từ cách doanh nghiệp tự dùng AI. Không có kẻ tấn công nào ở đây. Nhân viên dán tài liệu nội bộ vào dịch vụ AI công ty không quản lý (shadow AI), hoặc dùng kết quả AI mà không kiểm tra. IPA dẫn một khảo sát năm 2025 của LayerX: 77% người dùng dán dữ liệu vào AI tạo sinh, và 82% trong số đó dùng tài khoản tổ chức không quản lý.
4. Tại Nhật Bản, những vụ việc nào đã thật sự xảy ra?
Tại Nhật Bản, các vụ dùng AI để tấn công đã bị cảnh sát bắt giữ và công bố, và nhiều nghi phạm là người trẻ không có chuyên môn sâu. Bảng dưới chỉ gồm vụ việc có trong báo cáo của 警察庁 và tài liệu của IPA.
| Thời điểm | Việc xảy ra | AI được dùng để | Nguồn |
|---|---|---|---|
| 01/2025 | Học sinh 17 tuổi gửi khoảng 7,24 triệu lệnh trái phép tới server ứng dụng của một chuỗi quán net, làm lộ thông tin hội viên | Viết chương trình tấn công | 警察庁, báo cáo năm 2025 |
| 02/2025 | 3 học sinh cấp 2 và cấp 3 bị bắt vì ký thuê bao di động bằng ID, mật khẩu lấy trái phép | Hỗ trợ viết chương trình tự động | IPA, dẫn Nikkei |
| 11/2025 | Học sinh 15 tuổi làm khoảng 46.800 tài khoản của một dịch vụ video bị huỷ đăng ký trái ý | Sửa chương trình tấn công tự viết | 警察庁, nửa đầu 2026 |
| 02/2026 | Nam nhân viên 19 tuổi ghép mã nguồn do AI tạo thành ransomware, bị bắt tháng 06/2026 | Sinh mã nguồn | 警察庁, nửa đầu 2026 |
| 10/2024 đến 05/2025 | Nhóm lừa đảo giả cảnh sát qua video call | Tạo khuôn mặt giả | 警察庁, nửa đầu 2026 |
Điểm chung của các vụ này là rào cản kỹ năng đã hạ xuống. 警察庁 nhận định AI tạo sinh khiến người không có kỹ thuật cao cũng dễ thực hiện tấn công mạng hơn. Hệ quả với doanh nghiệp là tổng số cuộc tấn công tăng, kể cả vào những công ty trước đây "không đáng công".
Lừa đảo nhắm vào tiền của công ty cũng tăng nhanh. Từ tháng 01 đến tháng 06/2026, 警察庁 ghi nhận 127 vụ ニセ社長詐欺 (giả danh giám đốc qua email và nhóm SNS), thiệt hại khoảng 3,88 tỷ yên. Báo cáo không nói các vụ này dùng AI, nhưng đây chính là loại thủ đoạn mà AI làm cho khó nhận ra hơn.
5. AI đã tự tấn công được mà không cần con người chưa?
AI đã tự thực hiện được phần lớn một chiến dịch tấn công, và trong một sự cố được công bố là cả một cuộc xâm nhập. Các đánh giá công khai vẫn chưa kết luận được AI có vượt qua được hệ thống được phòng thủ và giám sát tốt hay không. Ba tài liệu dưới đây cho thấy cả năng lực lẫn giới hạn.
- Anthropic (13/11/2025). Một nhóm được đánh giá là do nhà nước hậu thuẫn đã lạm dụng công cụ Claude Code để nhắm vào khoảng 30 tổ chức, thành công ở một số ít. AI thực hiện 80 đến 90% chiến dịch, con người chỉ can thiệp ở khoảng 4 đến 6 điểm quyết định. Giới hạn: AI đôi khi "bịa" thông tin đăng nhập không có thật.
- UK AI Security Institute (13/04/2026). Mô hình Claude Mythos Preview là mô hình đầu tiên hoàn thành một chuỗi tấn công mô phỏng 32 bước, trong 3 trên 10 lần thử. Viện này nói rõ môi trường thử không có người phòng thủ, nên chưa thể khẳng định mô hình tấn công được hệ thống phòng thủ tốt.
- Hugging Face (16/07/2026). Công ty này công bố bị truy cập trái phép vào một số dataset nội bộ và thông tin xác thực. Theo Hugging Face, cuộc xâm nhập do một hệ thống AI agent tự hành thực hiện từ đầu tới cuối.
金融庁 cũng dẫn chính đánh giá của viện Anh trong văn bản ngày 22/05/2026, rồi kết luận rằng việc thực hiện các biện pháp cơ bản nhanh hơn và chắc hơn vẫn là điều quan trọng. Nói cách khác, cơ quan quản lý Nhật không yêu cầu doanh nghiệp mua một thứ hoàn toàn mới. Họ yêu cầu làm việc cũ với tốc độ mới.
Tốc độ là thứ thay đổi rõ nhất. Theo "2026 Global Threat Report" của CrowdStrike, thời gian trung bình từ lúc xâm nhập tới lúc kẻ tấn công lan sang máy khác là 29 phút trong năm 2025, nhanh hơn 65% so với năm 2024.
6. Doanh nghiệp nên làm gì trước?
Doanh nghiệp nên bắt đầu từ việc xác định mình đang ở nhóm rủi ro nào, vì mỗi nhóm có người chịu trách nhiệm và biện pháp khác nhau. Bốn bước dưới đây không cần ngân sách mới.
- Kiểm tra quy trình chuyển tiền. Mọi yêu cầu chuyển tiền hoặc đổi tài khoản nhận tiền qua email, chat, cuộc gọi phải được xác minh qua kênh thứ hai. IPA khuyến nghị quy định nhiều người kiểm tra ở khâu phê duyệt. Chi tiết ở bài 2.
- Lập danh sách hệ thống quan trọng và người vá lỗi. Với từng hệ thống: ai vá, trong bao lâu, hợp đồng bảo trì có gồm việc này không. Chi tiết ở bài 3.
- Liệt kê các hệ thống AI đang chạy và quyền của chúng. AI đọc được dữ liệu nào, được tự thực hiện hành động nào. Chi tiết ở bài 4.
- Quy định dịch vụ AI nào được dùng và dữ liệu nào được nhập. Cấm hoàn toàn thường đẩy nhân viên sang dùng lén. Chi tiết ở bài 5.
Bài 6 gom các việc này thành danh sách kiểm tra 30 ngày, kèm bộ câu hỏi nên gửi cho bên phát triển và bảo trì phần mềm.
Về phía mình, VAON là bên phát triển phần mềm và hệ thống AI nên chịu trách nhiệm trực tiếp ở bước 2 đến bước 4. Gói Project YATA-Shield kêu gọi các nhà cung cấp phần mềm phát hiện và xử lý lỗ hổng sớm trong toàn bộ vòng đời phát triển, theo nguyên tắc セキュア・バイ・デザイン (an toàn từ khâu thiết kế). Ở VAON, mọi dự án đều lưu hồ sơ review và kiểm thử, và khách hàng có thể xem hồ sơ đó. Đây là điều kiện tối thiểu để một bên phát triển trả lời được câu hỏi "code này ai đã kiểm tra".
7. Loạt bài này không thay thế được điều gì?
Loạt bài này không thay thế được đánh giá của chuyên gia bảo mật và không phải tư vấn pháp lý. VAON không phải công ty bảo mật. VAON không cung cấp dịch vụ giám sát 24 giờ (SOC), ứng cứu sự cố hay kiểm thử xâm nhập.
Ba trường hợp bạn nên tìm đơn vị chuyên môn thay vì dừng ở việc đọc:
- Công ty đang nghi ngờ đã bị xâm nhập. Khi đó hãy liên hệ đơn vị ứng cứu sự cố và cảnh sát.
- Công ty thuộc ngành có quy định riêng như tài chính, y tế, hạ tầng trọng yếu. Từ ngày 01/10/2026, doanh nghiệp hạ tầng trọng yếu được chỉ định còn có nghĩa vụ báo cáo sự cố theo サイバー対処能力強化法.
- Công ty cần giám sát liên tục ngoài giờ làm việc.
Tình hình cũng thay đổi nhanh. IPA viết rằng trạng thái hiện tại có thể đổi trong vòng vài tháng. Các số liệu trong loạt bài được kiểm tra với nguồn gốc ngày 10/10/2026.
Bạn đang xây dựng hoặc vận hành hệ thống AI và muốn biết nó nằm ở nhóm rủi ro nào? VAON cùng bạn rà soát hệ thống AI đọc dữ liệu gì, được làm gì và ai đã kiểm tra. Đăng ký tư vấn miễn phí
Các bài trong loạt bài
- Tấn công mạng bằng AI tại Nhật Bản: khái niệm, 3 nhóm rủi ro và việc cần làm trước (bài này)
- Phishing và deepfake bằng AI: vì sao phải chặn bằng quy trình
- Mã độc do AI viết và lỗ hổng bị khai thác nhanh hơn
- Prompt injection và tấn công vào hệ thống RAG, AI agent
- Shadow AI và code do AI sinh: rủi ro từ chính cách dùng AI
- Danh sách kiểm tra 30 ngày và câu hỏi nên gửi cho vendor
Tài liệu tham khảo (kiểm tra ngày 10/10/2026)
- IPA, 情報セキュリティ10大脅威 2026 và tài liệu giải thích khối tổ chức: https://www.ipa.go.jp/security/10threats/10threats2026.html
- 警察庁, 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について (09/2026): https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 国家サイバー統括室 và 13 cơ quan, AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について ~Project YATA-Shield~ (18/05/2026): https://www.cyber.go.jp/pdf/press/20260518_AI_CS_Package.pdf
- Anthropic, Disrupting the first reported AI-orchestrated cyber espionage campaign (13/11/2025): https://www.anthropic.com/news/disrupting-AI-espionage
- UK AI Security Institute, Our evaluation of Claude Mythos Preview's cyber capabilities (13/04/2026): https://www.aisi.gov.uk/blog/our-evaluation-of-claude-mythos-previews-cyber-capabilities