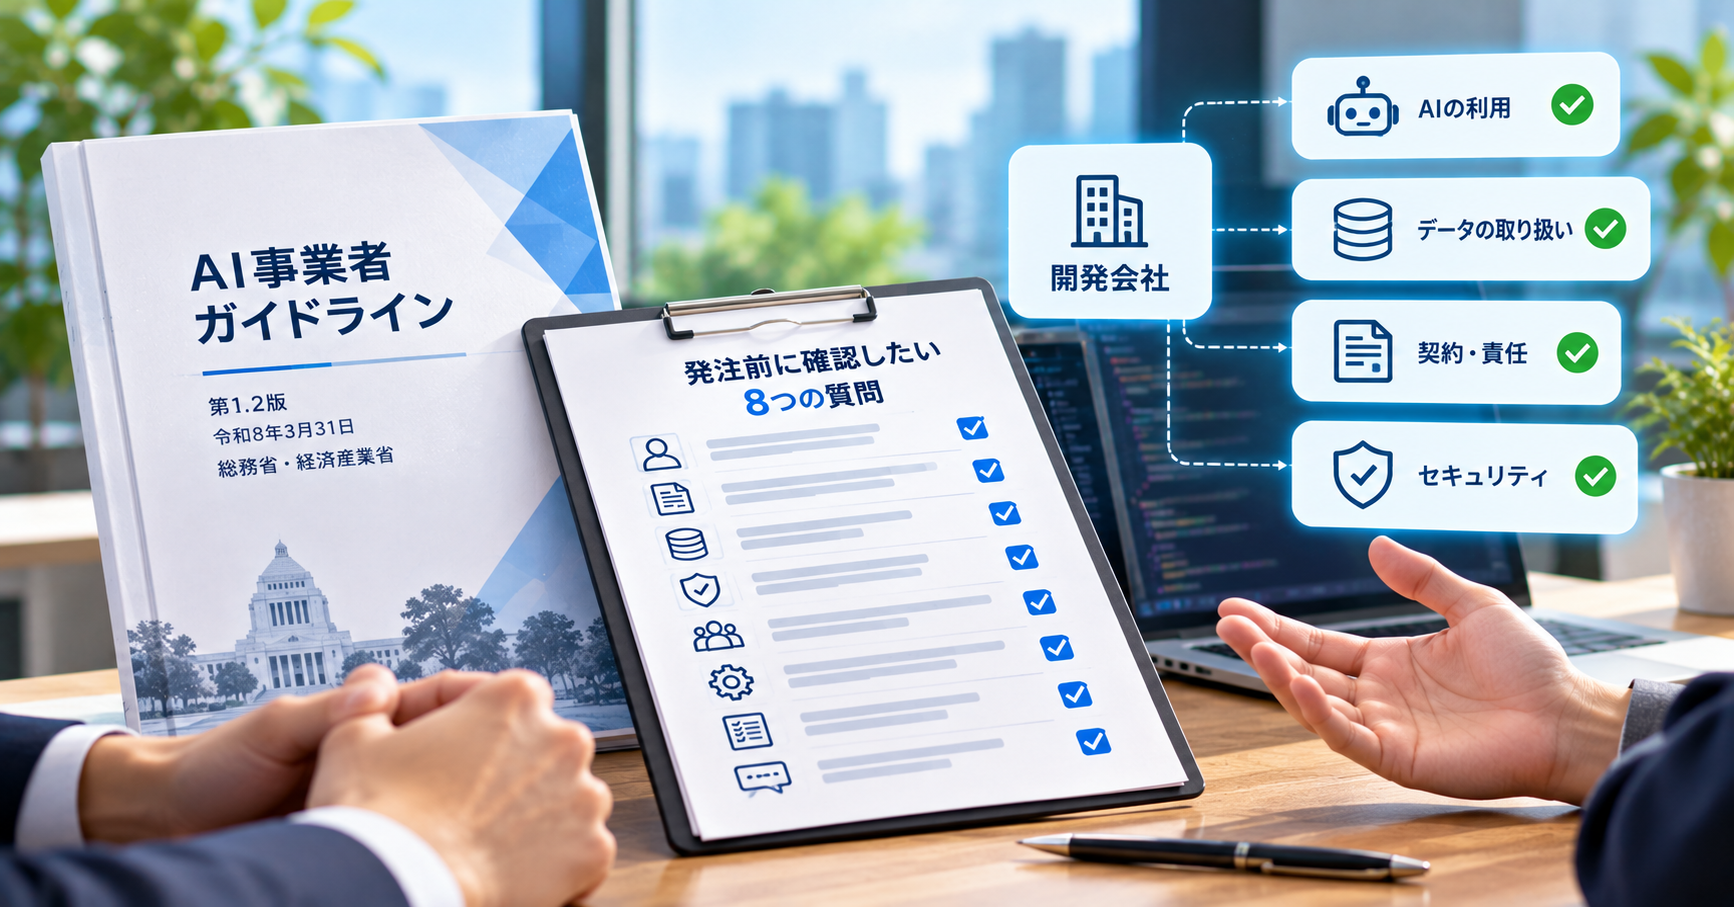
AI事業者ガイドラインで開発会社をチェックする 発注前に聞く質問リスト
要約: AI事業者ガイドライン(第1.2版、令和8年3月31日、総務省・経済産業省)は認証制度ではありませんが、開発会社に確認する質問を作る土台として使えます。本記事では、ガイドラインを8つの質問に置き換え、望ましい回答の姿と、VAON自身の回答をお示しします。
目次
- AI事業者ガイドラインとは何か、法的な拘束力はあるのか
- 開発会社は、ガイドラインでどの立場にあたるのか
- 開発会社に聞きたい8つの質問と、望ましい回答
- VAONは、この8つの質問にどう答えるのか
- 打ち合わせで、この表をどう使うのか
- この質問リストが向かない場面
- よくあるご質問
1. AI事業者ガイドラインとは何か、法的な拘束力はあるのか
AI事業者ガイドラインは、総務省と経済産業省が策定した指針で、法的な拘束力はありません。ガイドライン自身が「非拘束的なソフトロー」と位置づけています。本記事の執筆時点の最新版は、令和8年(2026年)3月31日に公表された第1.2版です。その前は、第1.1版(令和7年3月28日)、第1.0版(令和6年4月19日)でした。
この性格が、使い方を決めます。「ガイドライン認証を取得した開発会社」は成り立ちません。文書に、認証の仕組みが付随していないためです。使えるのは枠組みです。共通の指針である10項目(人間中心、安全性、公平性、プライバシー保護、セキュリティ確保、透明性、アカウンタビリティ、教育・リテラシー、公正競争確保、イノベーション)と、AIガバナンスの構築に関する章があります。開発会社から「ガイドラインに対応しています」と聞いたら、どの項目に、何を根拠に対応しているのかを、お尋ねになるのがよいでしょう。
ガイドラインと国際的な枠組みの比較は、AIガバナンスとISO規格、EU AI法でまとめています。本記事は逆向きに、ガイドラインを「開発会社を選ぶための質問リスト」として使う方法を扱います。
2. 開発会社は、ガイドラインでどの立場にあたるのか
ガイドラインは関係者を3つの立場に分けています。AI開発者(モデルやAIシステムを構築する者)、AI提供者(AIをアプリケーションや製品、業務プロセスに組み込み、利用者に提供する者)、AI利用者(事業活動でAIを利用する事業者)です。AI機能を持つシステムを作る開発会社は、多くの場合AI提供者にあたり、発注するお客様はAI利用者にあたります。ただし、ガイドラインの注記にあるとおり、実際には多様なケースがあり、一つの事業者が複数の立場を兼ねることもあります。
| 立場 | 役割 | 外注するときの例 |
|---|---|---|
| AI開発者 | モデルやAIシステムを構築する | 言語モデルを作る会社 |
| AI提供者 | AIをサービスに組み込み、既存システムと連携し、運用を支援する | AIチャットボットやAI機能付きシステムを作る開発会社 |
| AI利用者 | 事業活動でAIを利用する | 発注する企業 |
もう一つ、区別しておきたい場合があります。お客様の製品にAIを組み込むのではなく、開発会社がコードを書くためにAIを使う場合です。この場合、開発会社はAIツールの利用者であり、お客様にとって重要なのは、AIが生成したコードをどう管理しているかです。ガイドライン本編にも、プログラムコードを生成するAIを活用する場合は、生成したコードの安全性やセキュリティ面への配慮が重要になるという注記があります。このテーマは、AI駆動開発を外注する前に確認する12項目と、AIが書いたコードに不具合が出たときの責任で続けて扱っています。
3. 開発会社に聞きたい8つの質問と、望ましい回答
次の8つの質問は、約束ではなく、書類や手順で確かめられる内容に絞っています。右端の列は、第1.2版の対応する項目です。
| # | 質問 | 望ましい回答 | 注意したい回答 | 対応する項目 |
|---|---|---|---|---|
| 1 | 私どもの案件で、AIの利用に責任を持つのは誰ですか | 氏名と役職が示され、案件に関わっている | 「チーム全員です」 | アカウンタビリティ:責任者の明示 |
| 2 | AIに誤りがあったとき、契約で責任はどう分けていますか | 当方の分担も含め、条項で明確になっている | 契約に「品質」としか書かれていない | アカウンタビリティ:契約による責任の分配 |
| 3 | どのAIツールを、どの工程で使い、変更時に知らせてもらえますか | ツールの種類と工程が挙がり、通知が約束されている | 「AIで速くしています」 | 透明性 |
| 4 | 当方のコードやデータはAIツールに入りますか。誰が許可しますか | 当方の許可があるときだけ。許可がなければ、動かさない工程が明示される | 方針がない、または「大丈夫です」 | プライバシー保護、セキュリティ確保 |
| 5 | AIが書いたコードを、リリース前に誰が読みますか | 別の担当者が読み、テストシナリオとチェックリストがある | 「AIが確認済みです」 | 安全性:人間による制御 |
| 6 | AIが生成したコードのセキュリティは、どう確認しますか | 自動のチェック(シークレット、依存関係、静的解析)と人の確認 | 「セキュリティには注意しています」だけ | セキュリティ確保。AI生成コードに関する注記 |
| 7 | レビューとテストの記録を見せてもらえますか | 変更ごとに保管され、閲覧できる | 記録は「社内用」で、見せられない | トレーサビリティ、文書化 |
| 8 | 誤りが見つかったとき、どう報告し、対応しますか | 手順があり、定期報告でリスクも伝える | 手順がなく、その都度対応 | アカウンタビリティ:ステークホルダーへの対応 |
最も飛ばされやすいのは、1と2です。技術については質問が出ても、「誰が責任者か」「契約のどこに書いてあるか」は、あまり聞かれません。ガイドラインでは、この2つがアカウンタビリティの項目に入っています。
4. VAONは、この8つの質問にどう答えるのか
VAONの回答は、現在動いている手順に基づいています。ガイドラインに「準拠している」とは申しません。順にお答えします。
- 責任者。 初回の60分の打ち合わせには、すべてのお客様に、CEOのĐặng Văn Luân(ダン・ヴァン・ルアン)が同席します。CTOのĐoàn Minh Hoàng(ドアン・ミン・ホアン)とテックリードは、すべての案件に関わります。案件ごとに、最初から窓口を一本化します。
- 契約上の責任分担。 要件は構築の前に書面で確定します。保証の条件や責任の上限は案件ごとにご相談しており、ここでお示しできる共通の数値はありません。
- AI利用の開示。 エンジニアは、Claude CodeとGitHub Copilotを日常的に使い、コードの読み直し、テストの生成、ドキュメントの同期に役立てています。リリース前には人が確認します。
- データ。 お客様の許可なく、コードやデータをAIツールに入力しません。許可をいただいていない場合は、AIによる確認の工程は動かさず、自動のチェックと人の目だけで進めます。
- 誰が読み直すか。 変更ごとに7つのステップを踏みます。別の担当者による反論、相互チェック、チームリーダーの承認を含みます。メインブランチは保護しており、レビューなしではマージできません。
- AIコードのセキュリティ。 すべての案件で、プルリクエストごとに、シークレットのスキャン、依存関係のスキャン、静的解析(SAST)を行います。AIが提案したパッケージ名は、インストール前にエンジニアが確認します。変更部分をAIが確認し、結果を人が読みます。AIは人を補うもので、置き換えるものではなく、誤検知もあります。この手順は、NIST SSDF(SP 800-218)と、令和8年5月18日にNCOと経済産業省が出したソフトウェア・ベンダ向けの注意喚起を参考にしています。いずれかの枠組みへの正式な準拠を意味するものではありません。
- 記録。 レビューとテストの記録は、すべての案件で保管し、お客様が閲覧できます。
- 誤りへの対応。 毎週の報告で、進捗、リスク、お客様にご判断いただく事項をお伝えします。範囲外の作業は変更依頼を出し、VAONが費用と日程への影響を書面で示し、お客様の承認後に着手します。ご承認いただいていない作業の請求書をお送りすることはありません。
認証についてもお伝えします。VAONは、ISO 27001の認証は取得していません。情報セキュリティの規程は、ISO 27001の枠組みに沿って整備しており、従業員120名の企業でこの認証の取得に至った経験を持つCEOが策定しました。手順のご説明や、お客様の様式での誓約書への署名にも対応します。
「AIが書いたコードは誰が確認するのか」は、2026年にお客様から最も多くいただいた3つの質問の一つです。ほかの2つは、「仕様書がなくても相談できるか」と「実際に作業するのは誰か、担当者は入れ替わらないか」でした。
5. 打ち合わせで、この表をどう使うのか
候補に残した各社に8つの質問をすべて聞き、回答を3段階で評価する方法が実用的です。根拠となる資料を示せた、説明はあるが根拠はない、答えられなかった、の3つです。回答の流暢さで採点しないようにしてください。文書、記録、契約条項を出せるかどうかで見ます。
さらに2つおすすめします。1つ目は、説明を聞くだけでなく、実際のレビュー記録のサンプル(ほかのお客様の情報は伏せたもの)を見せてもらうことです。2つ目は、回答を契約書か別紙に書き込むことです。打ち合わせでの発言は、誰も拘束しません。
ベトナムの開発会社を比べている場合は、ベトナムの開発会社の選び方もご覧ください。体制や規模に関する質問は、そちらで別に扱っています。
6. この質問リストが向かない場面
この質問リストは、技術面と法務面の確認の代わりにはなりません。ガイドラインは自主的な取組の枠組みであり、コードの品質や個々のエンジニアの力量を評価するものではありません。8つの質問は網羅的でもありません。価格、納期、業界での経験については触れていません。
率直に、さらに2点お伝えします。1つ目は、本記事が第1.2版の本編とチェックリストを読んで書いたもので、別添の全体を読み解いたものではないことです。2つ目は、ごく小さく、リスクの低い案件では、8つすべてを聞くのは重いかもしれないことです。その場合は、3、4、5から始めてください。これらにさえ答えない開発会社であれば、それも一つの判断材料になります。
7. よくあるご質問
AI事業者ガイドラインは、日本の企業に義務づけられていますか。 いいえ。法的な拘束力のないソフトローで、自主的な取組を促すものです。ただし、それは確認が不要という意味ではありません。個人情報保護法などの他の法令は別に適用されますし、ガイドラインは、そのまま使える質問の土台になります。
ガイドラインの最新版はどれですか。 総務省のページによると、最新版は令和8年3月31日公表の第1.2版です。その前は、第1.1版(令和7年3月28日)、第1.0版(令和6年4月19日)です。文書は定期的に更新されるため、ご利用の前に公式ページをご確認ください。
開発会社が「ガイドラインに対応しています」と言えば、十分ですか。 十分とは言えません。文書に認証の仕組みが付いていないため、この言葉は、どの項目に、どの手順で、どの根拠で対応しているのかが示されて初めて意味を持ちます。第3章の表に沿って質問し、実際の記録の提示を求めてください。
VAONはISO 27001の認証を取得していますか。 取得していません。VAONの情報セキュリティの規程は、ISO 27001の枠組みに沿って整備しており、従業員120名の企業でこの認証の取得に至った経験を持つCEOが策定しました。手順のご説明や、お客様の様式での誓約書への署名にも対応します。
時間がないとき、どの質問から聞けばよいですか。 質問4(データがAIツールに入るか)、5(誰がコードを読み直すか)、7(記録を見せてもらえるか)です。この3つで、実際の手順を持つ会社と、言葉だけの会社の違いが見えます。
開発会社の候補を絞り込んでいる最中ではありませんか。 この8つの質問の表を、VAONのCEOが同席する60分の無料相談にお持ちください。資料のご準備は不要で、お申し込みを前提とするものでもありません。無料相談(60分)
参考資料
- 総務省「AI事業者ガイドライン」公式ページ(2026年10月17日確認):https://www.soumu.go.jp/main_sosiki/kenkyu/ai_network/02ryutsu20_04000019.html
- AI事業者ガイドライン(第1.2版)本編、令和8年3月31日:https://www.soumu.go.jp/main_content/001064279.pdf
- AI事業者ガイドライン(第1.2版)別添7 チェックリスト:https://www.soumu.go.jp/main_content/001064289.pdf
執筆者: ダン・ヴァン・ルアン(Đặng Văn Luân)、VAON 創業者・CEO。ハノイ工科大学HEDSPI課程卒業。FPT Software、東京のDigital Plus(5年、1,000万ユーザー規模のシステム)を経て、従業員120名のITO企業でCOOを8年務め、ISO 9001・ISO 27001に沿った管理体制を構築。業界歴15年。