AI開発の情報漏えい対策 顧客データとソースコードをAIに渡す前に決めること
要約: 顧客データやソースコードをAIに渡す前に、6つのことを決めておく必要があります。使うツール、入力するデータ、学習と保存の設定、NDAと契約の内容、お客様の許可、そして許可がない場合の代替手段です。事前に決めておくほうが、データが外に出たあとで対処するより、はるかに負担が小さくなります。
目次
- 顧客データやソースコードをAIに渡す前に、何を決めるべきか
- どのAIツールとプランを使い、学習の設定はどうするか
- AIに入力してはいけないデータと、条件付きで入力できるデータは何か
- NDAや契約には、AIについて何を書くべきか
- お客様がソースコードへのAI利用を許可していない場合は、どうするか
- これらの対策で足りないのは、どのような場合か
- よくあるご質問
1. 顧客データやソースコードをAIに渡す前に、何を決めるべきか
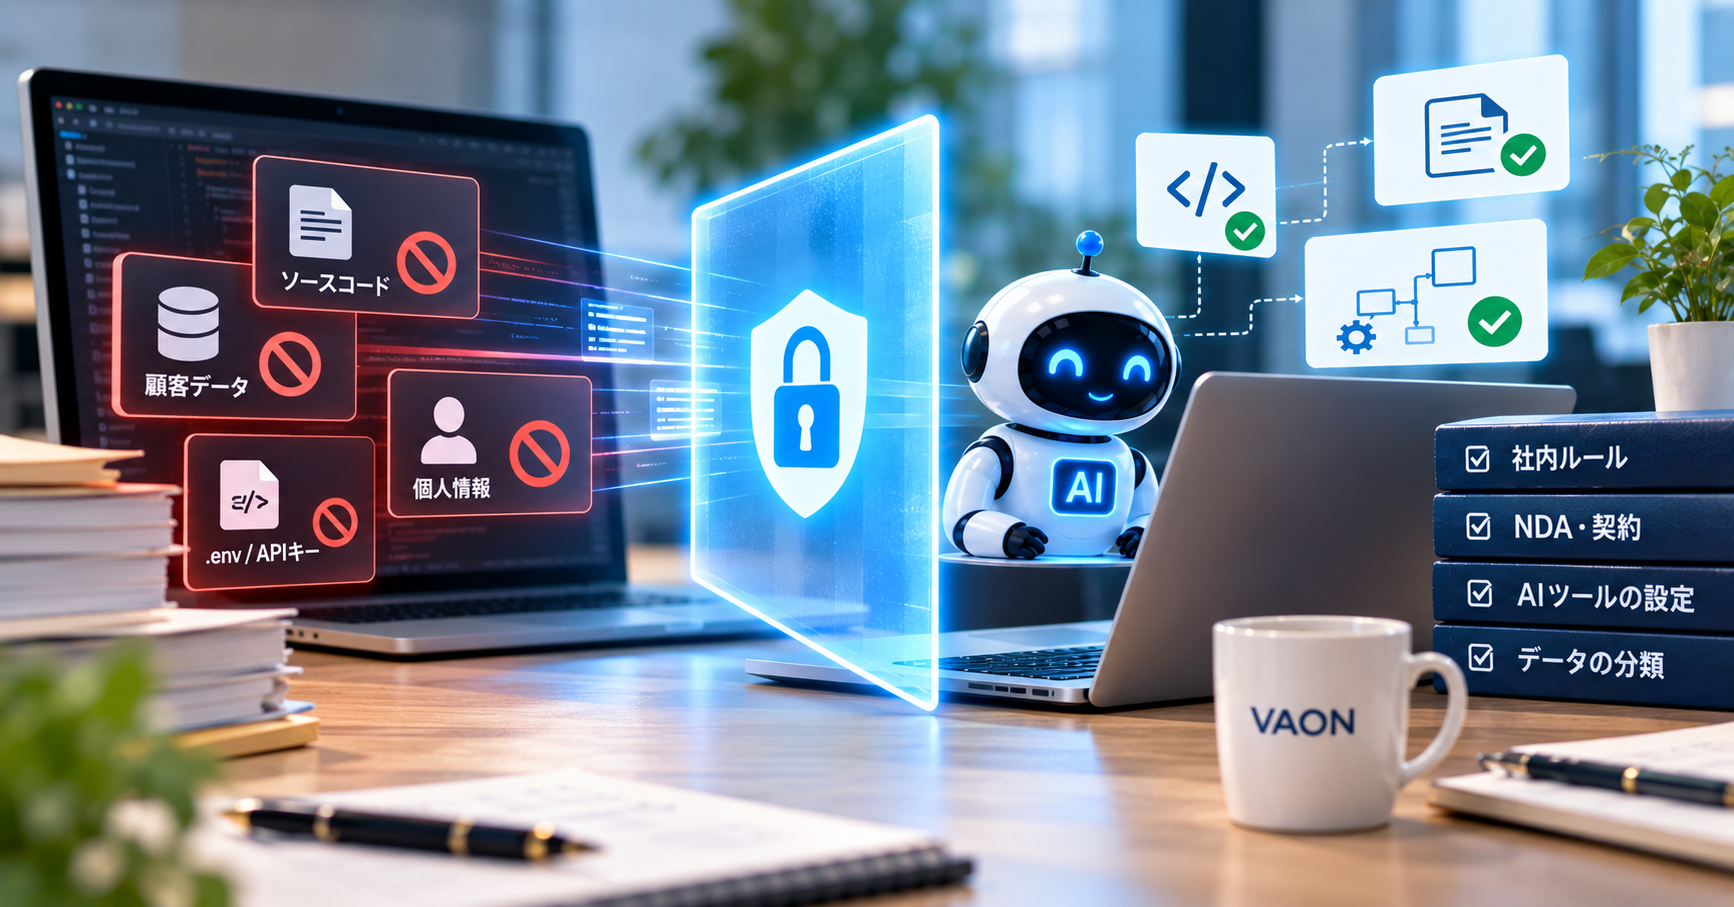
決めるべきことは6つあり、エンジニアがお客様のコードで最初のAIツールを開く前に、書面で答えを用意しておくのが望ましいです。AI経由の情報漏えいは、攻撃者によるものとは限りません。むしろ多いのは、エンジニアがコードの断片、エラーログ、本番のデータなどを、使ってよいと誰も決めていないツールに貼り付けてしまう場面です。
| # | 決めること | 答えるべき問い |
|---|---|---|
| 1 | ツール | どのツールか、どのプランか、会社のアカウントか個人のアカウントか |
| 2 | データ | 入力してよいデータの種類と、決して入力しない種類 |
| 3 | 設定 | 学習に使われるか、どのくらい保存されるか、どこで無効にできるか |
| 4 | 契約 | NDAと契約はAIについて何を定めているか、再委託をどう扱うか |
| 5 | お客様の許可 | 同意は得たか、どのリポジトリが対象か、誰が署名したか |
| 6 | 代替手段 | 許可が得られない場合、その作業をどう進めるか |
新しいソフトウェアは要りません。必要なのは、案件の開始時に交わす短い取り決めと、数行の設定です。
2. どのAIツールとプランを使い、学習の設定はどうするか
データが学習に使われるかどうかを分けるのは、ツール名ではなくプランの種類です。Claude Codeの場合、Anthropicのデータ利用に関するドキュメント(2026年10月17日確認)によると、Free、Pro、Maxのアカウントには、データをモデルの改善に使うことを許可する設定があります。この設定がオンの場合、データは学習に使われ、5年間保存されます。オフの場合の保存期間は30日です。商用プラン(Team、Enterprise、API、サードパーティのプラットフォーム)では、お客様が自らデータ提供のプログラムに参加しない限り、Claude Codeに送られたコードやプロンプトで生成モデルを学習させることはない、と書かれています。商用プランの標準の保存期間は30日で、保存しない設定(ゼロデータリテンション)は、条件を満たす一部のEnterpriseアカウントに限られます。
開発会社にとっての実務上の帰結は3つあります。
- エンジニア個人のアカウントが最大のリスクです。 個人プランの初期設定のまま、お客様のコードで使うことは、口頭の注意ではなく規程で禁止すべきです。
- 「学習しない」ことは「保存しない」ことではありません。 商用プランでも、内容は提供会社のサーバーに送られ、30日間保存されます。エンジニアのPCにも、セッションの記録が平文で
~/.claude/projects/に残り、初期設定の保存期間は30日です。 - ツールごとに方針が異なります。 GitHub Copilotもプランで分かれます。提供会社に確認するときは「AIを使っていますか」ではなく、ツールごと、プランごとに聞いてください。
3. AIに入力してはいけないデータと、条件付きで入力できるデータは何か
秘密の鍵は、決してAIに入力してはいけません。個人データとお客様のソースコードは、明確な条件のもとでだけ入力できます。下の表は、AIを使う開発チームのためにVAONが推奨する分類です。
| 種類 | 初期値 | 入力できる条件 |
|---|---|---|
APIキー、パスワード、トークン、.envファイル |
入力しない | 条件なし。注意喚起ではなく設定でブロックする |
| エンドユーザーの個人データ | 入力しない | 特定した利用目的の範囲内であり、提供会社が機械学習に使わないこと。マスキング済みのデータを優先 |
| 本番の実データ | 入力しない | サンプルデータかマスキング済みデータに置き換える |
| お客様のソースコードと仕様書 | 入力しない | お客様が許可し、合意したツールとプランで行う |
| オープンソースのコード、公開資料 | 入力できる | 特別な条件なし |
個人データについては、個人情報保護委員会が2023年6月2日に注意喚起を出しています。それによると、個人情報取扱事業者が、あらかじめ本人の同意を得ることなく生成AIサービスに個人データを含むプロンプトを入力し、そのデータがプロンプトへの応答結果の出力以外の目的で取り扱われる場合、個人情報保護法の規定に違反することとなる可能性があります。そのため、入力する場合は「当該生成AIサービスを提供する事業者が、当該個人データを機械学習に利用しないこと等」を十分に確認するよう求めています。個別の事案は、弁護士にご確認ください。
注意喚起よりも、設定によるブロックのほうが確実です。Claude Codeの設定ドキュメントには、permissions.denyにRead(./.env)とRead(./.env.*)を指定して、AIが環境ファイルを読めないようにする例があります。GitHub Copilotでは、コンテンツの除外がBusinessとEnterpriseのプランで使えます。ただしドキュメントには、Visual Studio CodeなどでのCopilot ChatのEditモードとAgentモードには現在対応していないこと、シンボリックリンクには適用されないことが明記されています。「そのファイルは除外済みだ」と考えている方は、この部分を読み直してください。
4. NDAや契約には、AIについて何を書くべきか
NDAや契約には、AIをどう使うかを明記すべきです。AI以前に作られたNDAは、AIツールに触れていないことが多いためです。入れておきたいのは4点です。許可するツールの種類(ツールを変えるときはお客様に知らせる)。入力してよいデータと禁止するデータ。AIの提供会社がデータをどこで処理し、どのくらい保存し、学習に使うかどうか。そして案件終了時の扱い、つまりアクセス権の回収と、お客様の要望に応じたデータの引き渡しまたは削除です。
個人データを扱う場合、AIの提供会社が処理の連鎖の一部になることがあります。これは、お客様の法務担当者や弁護士の確認が必要な点であり、技術チームだけで結論を出すべきではありません。
VAONの対応は、案件のライフサイクルに沿っています。開始前に、NDAを締結し、使ってよいデータと閲覧できる人を取り決めます。作業中は、役割に応じて権限を付与します。ソースコードはお客様のリポジトリに置くこともでき、許可を得ないままデータやコードをAIツールに入力することはありません。終了時には、権限を回収し、ご要望に応じてデータを引き渡すか削除します。Claude Codeの共通設定は会社が管理しており、開発環境に本物の鍵は置きません。
5. お客様がソースコードへのAI利用を許可していない場合は、どうするか
許可を得ていない場合、VAONはそのコードをAIツールに入力せず、その作業はAIを使わないプロセスで進めます。AIによるセキュリティレビューは実行しません。残るのは、プルリクエストごとの3つの自動チェック(シークレットスキャン、依存関係のスキャン、静的解析)と、人によるレビューです。これらのチェックは、同時期の記事「AIコーディングのセキュリティ対策 国の注意喚起が開発会社に求めていること」で詳しく説明しています。
コードの読み直し、テストの生成、ドキュメントの同期といった、AIが支援する他の作業も、許可のないコードには適用されません。その分は人の作業になるため、スケジュールの見直しが必要です。あとから伝えるより、選択肢を添えて最初にお伝えするほうが、話はずっと進めやすくなります。
許可をお願いするときは、「はい・いいえ」の質問ではなく、選択肢を示すのがおすすめです。このコードにはAIを使わない(工数は手作業で見積もる)。もしくは、名前を挙げたリポジトリに限り、合意したツールとプランでAIを使う。お客様のクラウドアカウント上でデータを処理したいという要望もあります。ドキュメントによると、Claude CodeはAmazon Bedrock、Google CloudのAgent Platform、Microsoft Foundryを経由しても動かせるため、相談の選択肢に加える価値があります。
6. これらの対策で足りないのは、どのような場合か
これらの対策は漏えいの可能性を下げますが、ゼロにはしません。お客様にお伝えしておくべき限界は4つあります。
- すでに送ったデータは取り戻せません。 設定を正しくしても、守れるのは次回からです。送信済みの内容は、提供会社の保存期間のあいだ残ります。
- ブロックの設定にも抜け穴があります。 Claude Codeのサンドボックスの対象は、シェルコマンドだけです。ドキュメントによると、ファイル操作のツール、MCPサーバー、フックはサンドボックスの外で動き、ネイティブのWindowsにはサンドボックスがありません。Copilotのコンテンツ除外も、GitHub自身のドキュメントによれば、IDEを通じた間接的な情報は受け取る可能性があります。
- データを社内ネットワークの外に絶対に出せない場合。 外部のAI提供会社は、商用プランでも向きません。お客様のネットワーク内で動くシステムが必要で、たとえば社内データを学習させないチャットボットのような構成になります。
- 規程は人の代わりになりません。 故意に誤った行動をとるエンジニアを、規程だけで止めることはできません。役割に応じた権限とレビュー記録は、発見の助けにはなりますが、防止を保証するものではありません。
7. よくあるご質問
「データを学習に使わない」設定をオンにすれば、十分ですか。 十分ではありません。この設定が示すのは、提供会社が内容を学習に使うかどうかだけです。内容は送信され、プランに応じた期間(Claude Codeの商用プランでは30日)保存されます。完全に秘匿すべきデータは、送るべきではありません。
エンジニアが、お客様のコードに個人のAIアカウントを使ってもよいですか。 おすすめしません。個人プランではデータの学習利用が許可されている場合があり、会社が設定を管理できません。規程では、会社が発行した商用プランのアカウントで、お客様が承諾したツールを使うことを求めるのがよいでしょう。
すでに締結したNDAは、修正が必要ですか。 見直しをおすすめします。AI以前のNDAは、第三者への開示を扱うことが多く、AIサービスへの入力は想定していません。全体を結び直すより、AIに関する短い覚書を追加するほうが簡単です。
お客様がAI利用を許可したら、何を記録すべきですか。 4点です。合意したツールとプラン、許可されたリポジトリまたはデータの種類、お客様側で同意した人、同意した日付。お客様側の担当者が変わったとき、この記録が双方の食い違いを防ぎます。
開発会社に、ソースコードやデータへのAI利用を認めるかどうか、迷っていませんか。 無料相談(60分)にはCEOが同席し、案件開始時の取り決め方と、AIの利用を望まない場合の選択肢をご説明します。無料相談(60分)
関連記事:Claude Codeを業務で使うためのルール、AIチャットボット導入時のセキュリティ確認、全体像のAI駆動開発を外注する前に確認する12項目。
参考資料
- Anthropic「Claude Code Docs: Data usage」:https://code.claude.com/docs/en/data-usage(2026年10月17日確認)
- GitHub Docs「Content exclusion for GitHub Copilot」:https://docs.github.com/en/copilot/concepts/context/content-exclusion(2026年10月17日確認)
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」(2023年6月2日):https://www.ppc.go.jp/files/pdf/230602_alert_generative_AI_service.pdf(2026年10月17日確認)
執筆者: ドアン・ミン・ホアン(Đoàn Minh Hoàng)、VAON 共同創業者・CTO。